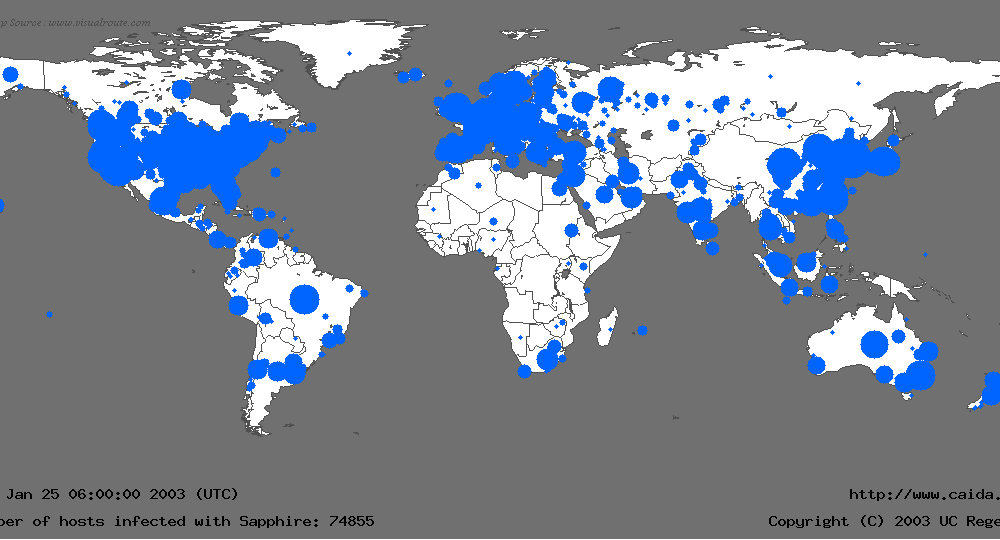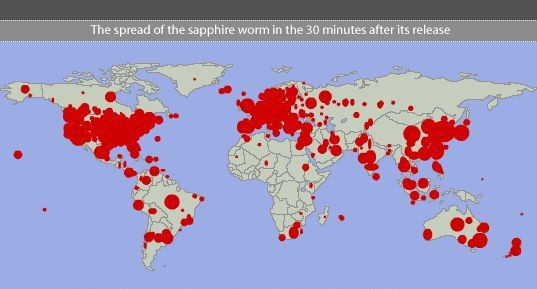
O vírus SQL Slammer, também conhecido como vírus Sapphire, é um malware na forma de um worm que causou uma negação de serviço em muitos servidores da internet em 2003, provocando milhares de interrupções de rede e até mesmo uma drástica redução na velocidade do tráfego da internet! O worm se espalhou rapidamente, infectando a maioria de suas 75,000 vítimas em dez minutos. Este worm explorava uma vulnerabilidade no SQL Server da Microsoft.
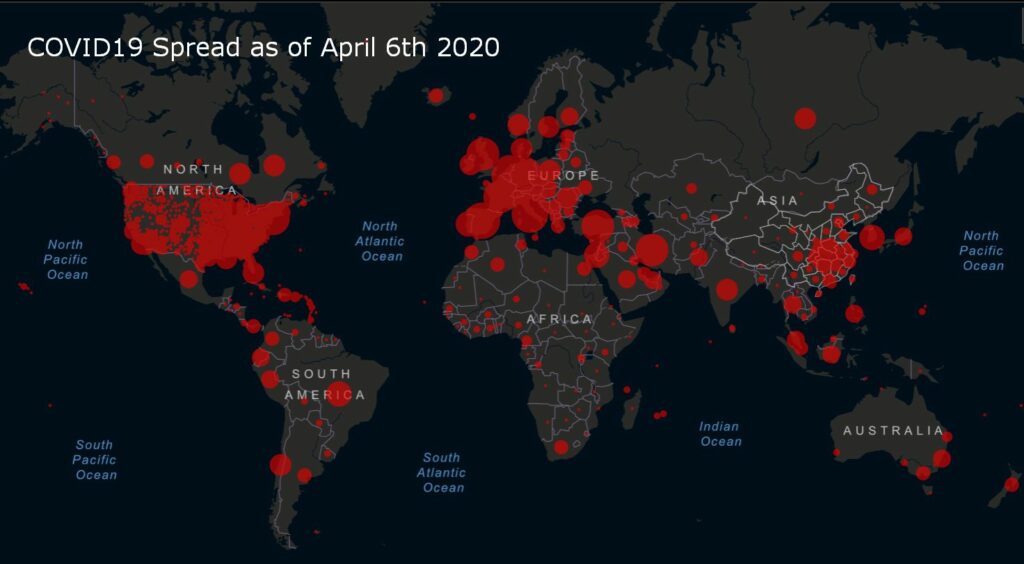
O isolamento social é a solução de 2020 para achatar a curva de infecções por coronavírus. Em 2003, a prevenção da disseminação do SQL Slammer exigiu o isolamento da rede (bloqueando o TCP 1434 – a porta de comunicação do SQL). No entanto, como evidenciado pelo mapa semelhante ao da COVID-2003 de 19, devido à velocidade das infecções de computadores, o isolamento da rede não pôde ser implementado com rapidez suficiente para impedir a disseminação do SQL Slammer. Resta saber se o mundo aprendeu o suficiente para implementar o isolamento social com rapidez suficiente para desacelerar e interromper a disseminação da COVID-XNUMX.
Tópicos relacionados : Vírus ILOVEYOU , Alerta sobre o Coronavírus
Fonte: Estudo da NC State
Estima-se que o worm SQL Slammer cause prejuízos às empresas entre US$ 750 milhões e mais de US$ 1 bilhão. Nesse caso, os riscos seriam facilmente evitados se essas empresas tivessem corrigido seus sistemas. Portanto, como empresário, certifique-se de que o programa de segurança cibernética da sua empresa inclua as seguintes proteções:
Essas sete medidas são todas estratégias de segurança cibernética de defesa em profundidade para reduzir seus riscos.
https://www.youtube.com/watch?v=HH2_m4BqJZo
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.