O Questionário de Autoavaliação (SAQ) é mais comumente usado no contexto do Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI-DSS) para determinar se um comerciante ou provedor de serviços está em conformidade com os padrões PCI-DSS. Existem 8 tipos diferentes de SAQ, cada um para diferentes tipos de organizações que lidam com informações PCI. Os 8 tipos diferentes podem ser encontrados abaixo:
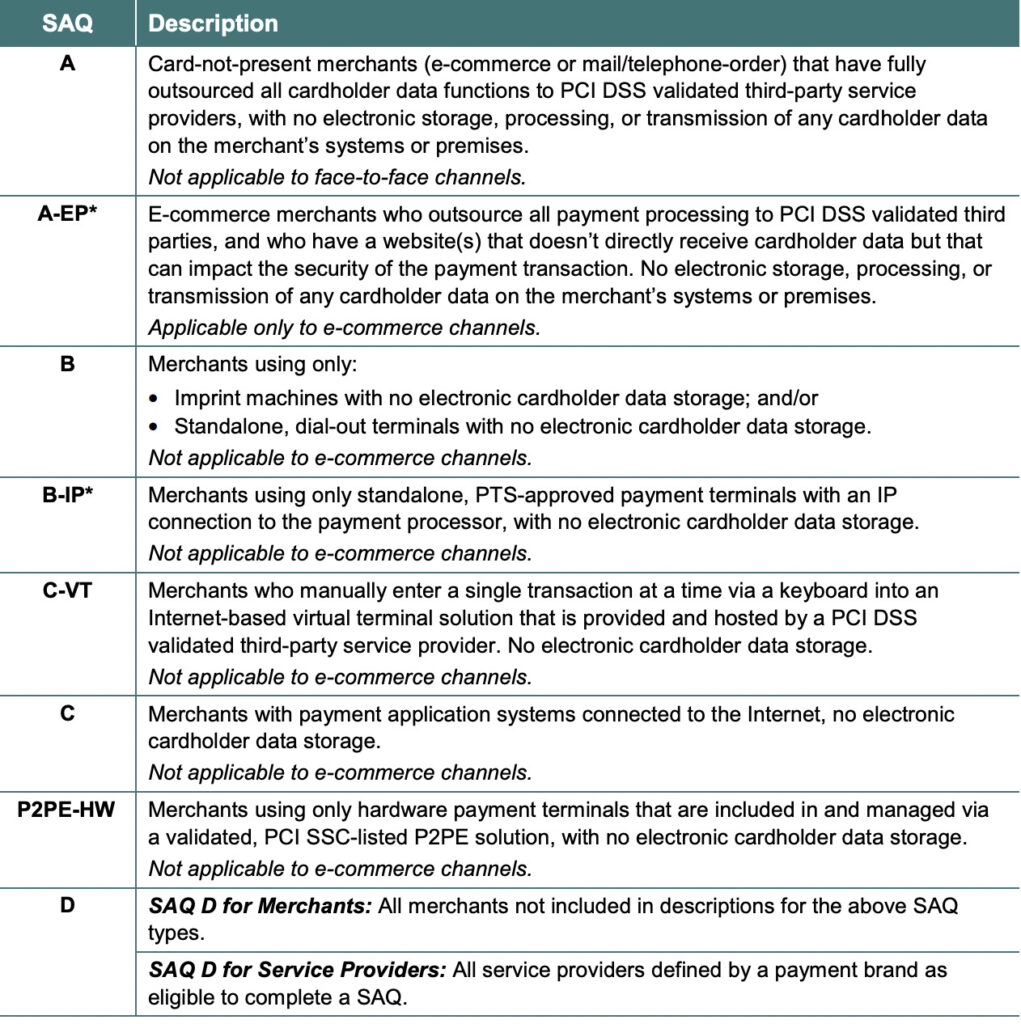
A forma como você processa cartões de crédito e lida com os dados do titular do cartão determina qual SAQ sua empresa precisa preencher. Por exemplo, se você não possui uma loja física e todos os seus produtos são vendidos online por meio de terceiros, provavelmente se qualifica para o SAQ A ou SAQ A-EP. Se você possui uma loja física que processa cartões de crédito pela internet e também armazena os dados do cartão de crédito do cliente, provavelmente é um comerciante com SAQ D.
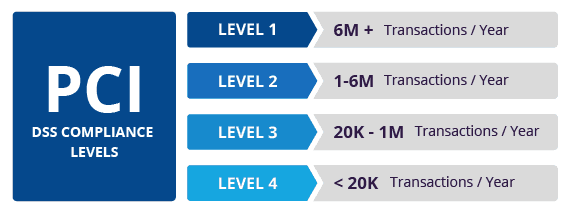
Além de preencher um SAQ para atender às suas necessidades de conformidade com o PCI, há uma métrica secundária que as PMEs devem considerar: o volume de transações. O PCI-DSS também possui faixas de volume de transações que determinam se você pode se autoavaliar (abaixo de 20,000 transações de cartão de crédito por ano) e se deve contratar um QSA (Avaliador de Segurança Qualificado) externo, onde você está no nível de conformidade 2 ou 1, para realizar uma auditoria da sua empresa.
O SAQ, ou Questionário de Autoavaliação, não é apenas um roteiro para a conformidade; é um roteiro para uma melhor segurança cibernética. Preencher um SAQ PCI é uma das melhores maneiras de garantir que você não esteja deixando de cumprir nenhum requisito de segurança empresarial. Além disso, os processadores comerciais não querem trabalhar com empresas inseguras, por isso normalmente exigem que cada comerciante forneça um SAQ PCI como comprovante de segurança de pagamento. Se sua organização trabalha com dados PCI, provavelmente você já concluiu ou precisa concluir um SAQ. Consulte a tabela acima para saber qual SAQ se aplica à sua empresa. Analisar seu SAQ ajudará você a determinar o que deve fazer, mas as informações abaixo ajudarão você a aprimorar ainda mais sua segurança cibernética.
Recomendações adicionais de segurança cibernética
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Uma visão geral da conformidade com PCI
Os MSPs devem exigir avaliações de risco
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.