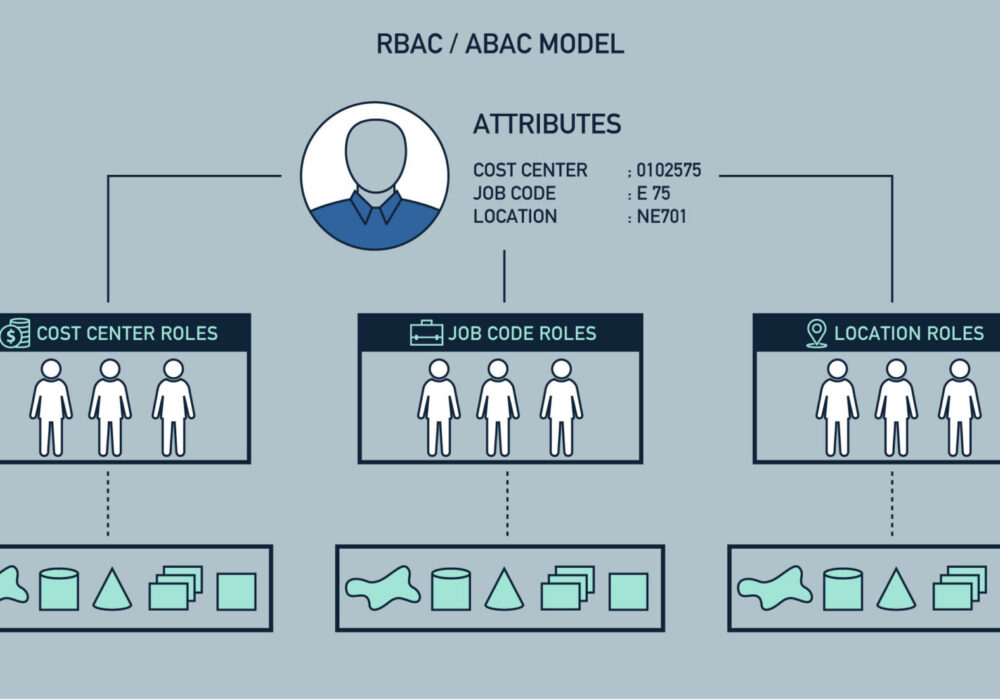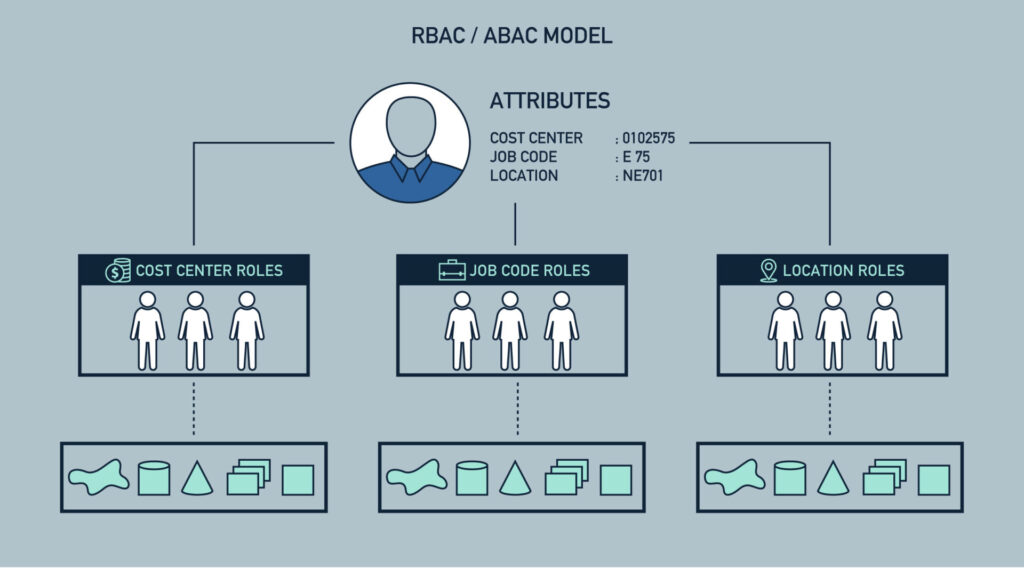
O Controle de Acesso Baseado em Funções (RBAC) é uma estratégia que limita o acesso à rede com base nas funções dos usuários dentro de uma empresa. O RBAC permite que os funcionários tenham direitos de acesso apenas às informações necessárias para o desempenho de suas funções, impedindo o acesso a informações irrelevantes. A função de um funcionário na organização define as permissões concedidas a ele , garantindo que funcionários de níveis hierárquicos inferiores não acessem informações confidenciais nem executem tarefas de alto nível que possam colocar a empresa em risco.
No controle de acesso baseado em funções (RBAC), as funções são definidas com base em diversos fatores, incluindo autorização , responsabilidade e competência. As empresas podem atribuir a um usuário se ele é um usuário final ou um administrador e determinar seus privilégios. Além disso, o acesso aos recursos do computador pode ser limitado a tarefas específicas, como a capacidade de visualizar, criar ou modificar arquivos. A estratégia de risco do RBAC é um método semelhante ao princípio do menor privilégio , concedendo a uma conta de usuário apenas as funções essenciais no dispositivo necessárias para realizar seu trabalho.
Uma das melhores maneiras de proteger sua pequena ou média empresa (PME) contra uma grande violação de segurança é implementar o RBAC, ou o princípio do menor privilégio . Remover os direitos de administrador de cada funcionário que utiliza um computador pode reduzir significativamente o risco. Essa simples ação pode significar a diferença entre um grande ataque de ransomware e nenhum incidente.
Quando seu funcionário é enganado por um hacker para baixar e executar malware em seu computador, a falta de direitos administrativos deve impedir a instalação do malware. Essa falta de direitos no sistema do computador local pode impedir que o malware criptografe os arquivos do usuário, bem como os arquivos que ele acessa em servidores de arquivos da rede.
Fontes:
Leitura Adicional:
Um cluster sem RBAC é um cluster inseguro
Lista de verificação para integração de tecnologia em nuvem em um ambiente de trabalho híbrido
Termos relacionados:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.