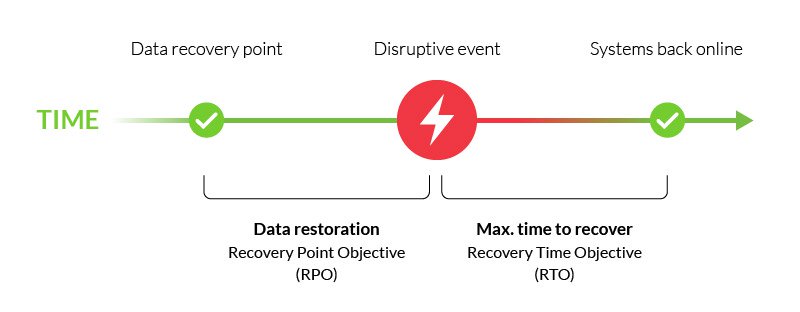
O Objetivo de Ponto de Recuperação (RPO) é a quantidade máxima de dados que sua empresa está disposta a perder em caso de desastre. A maioria das empresas faz backup de seus dados em intervalos específicos (horários, diários ou até mesmo semanais). Sua meta de RPO define a frequência do seu cronograma de backup para evitar danos severos aos seus negócios devido à perda de dados. Por exemplo, se uma empresa faz backup de seus dados todos os dias ao meio-dia e ocorre um desastre às 20h, a empresa perderia oito horas de dados. Se o seu RPO for de 24 horas ou mais, você estará em uma situação favorável (considerando que você tenha definido um RPO adequado para o seu negócio). Mas se o seu RPO for de quatro horas, você será severamente impactado por esse evento. Conheça o seu RPO e teste-o para confirmar se ele é adequado para o seu negócio.
Fonte: MSP360
Leitura complementar: RPO e RTO – O que preciso saber?
Termos relacionados: Plano de Continuidade de Negócios e Recuperação de Desastres , Restaurar (Recuperar) , Objetivo de Tempo de Recuperação (RTO)
É importante ter um plano formal de Continuidade de Negócios e Recuperação de Desastres (BCDR) . Seu plano de BCDR considera tanto o seu Objetivo de Ponto de Recuperação (RPO) quanto o seu Objetivo de Tempo de Recuperação (RTO) . O RTO define o tempo máximo que sua empresa pode ficar inativa. Você precisa garantir que, para o seu negócio, as metas de RPO e RTO sejam suficientemente curtas para evitar uma falha nas operações. Aqui estão algumas dicas que a CyberHoot recomenda para ter um RPO e um RTO eficazes:
https://www.youtube.com/watch?v=rD3nBaS3OG4
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

