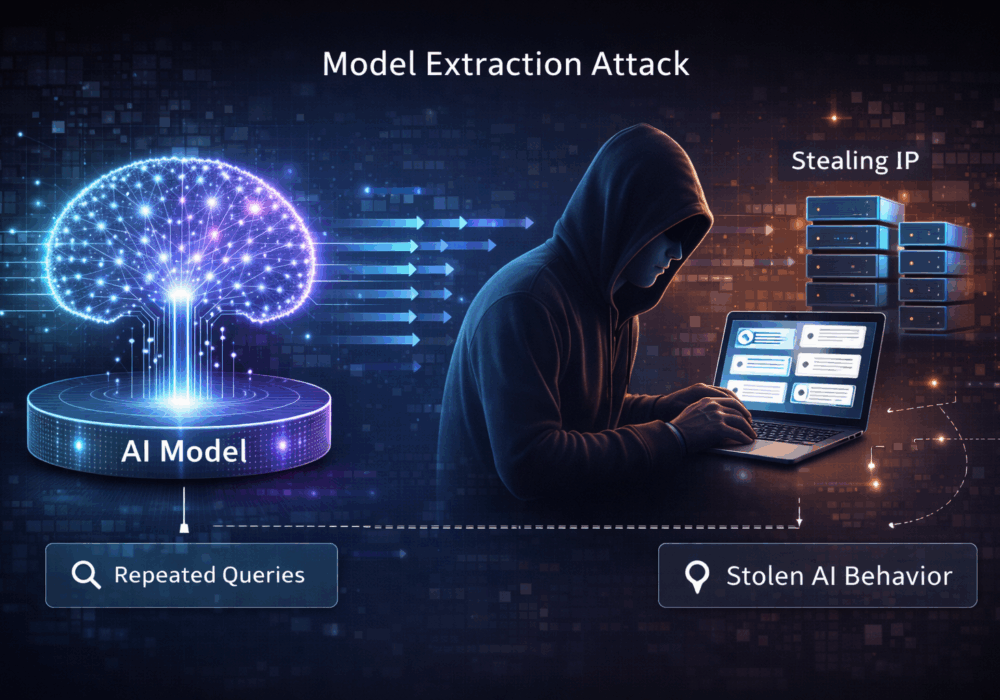
Um ataque de extração de modelo é uma técnica na qual um adversário consulta repetidamente um modelo de aprendizado de máquina ou IA hospedado para inferir, replicar ou aproximar seu comportamento interno . Com o tempo, o atacante pode construir um modelo substituto que imita de perto o original, roubando efetivamente propriedade intelectual sem acesso direto ao código ou aos pesos do modelo.
Esses ataques exploram:
O objetivo não é o roubo de dados, mas sim o roubo de modelos.
Para pequenas e médias empresas, a extração de modelos costuma ser um risco invisível , especialmente ao oferecer recursos baseados em IA externamente.
As principais implicações incluem:
Para as PMEs, a extração de modelos transforma a IA de um ativo em um passivo se as devidas proteções não estiverem em vigor.
Para os provedores de serviços gerenciados, os riscos são maiores e mais abrangentes.
As principais considerações incluem:
Os ataques de extração de modelos visam o comportamento do modelo , e não a sua construção.
Para PMEs e MSPs:
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.