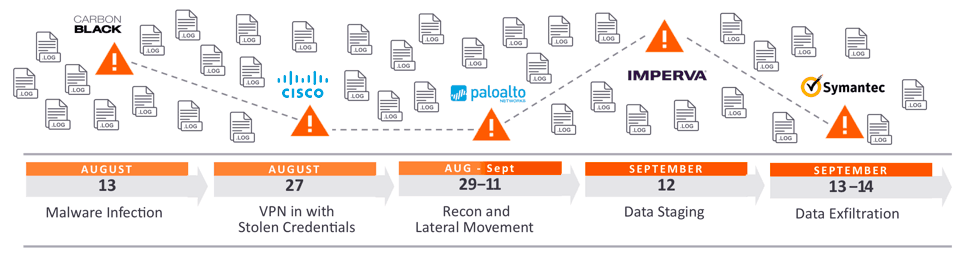
O movimento lateral é a técnica que os hackers usam após obterem acesso inicial a máquinas ou redes. Os hackers utilizam essa estratégia para se infiltrarem mais profundamente em uma rede em busca de dados sensíveis e outros ativos de alto valor. Após penetrar na rede, o invasor mantém o acesso contínuo movendo-se lateralmente pelo ambiente comprometido, obtendo privilégios cada vez maiores por meio de diversas ferramentas. Privilégios, neste caso, são os privilégios de conta de administrador, frequentemente concedidos a chefes de departamentos de TI, desenvolvedores, executivos, etc.
Os hackers se movem lateralmente dentro de um sistema para evitar a detecção e permanecer conectados à rede. Frequentemente, eles exploram uma máquina ou rede por semanas ou até meses antes que uma violação de dados seja detectada. Os hackers podem obter acesso inicial aos sistemas por meio de ciberataques comuns, como phishing , engenharia social , vírus ou outros malwares . A forma como os hackers transitam pelos sistemas é personificando usuários autorizados, movendo-se por múltiplos sistemas na rede até atingirem seus objetivos. Alcançar esse objetivo envolve acumular informações sobre redes, sistemas e contas, obter credenciais, escalar privilégios, instalar backdoors para acesso futuro e, por fim, obter acesso aos dados-alvo.
Fonte: CrowdStrike, ExaBeam
Leitura complementar: Construindo uma barreira humana
Termos relacionados: Reconhecimento, Phishing , Ransomware
A movimentação lateral durante qualquer violação de dados torna a recuperação muito mais difícil. Muitas vezes, encontrar a máquina original violada é difícil. Removê-la e reconstruí-la é uma medida comum; no entanto, com a movimentação lateral, o hacker já comprometeu outros hosts na sua rede e deixou a máquina original violada. Isso significa que suas tentativas de conter a violação podem ser severamente prejudicadas. O monitoramento de redes em busca de violações laterais é um ponto fraco da maioria das redes pequenas, deixando a detecção e a prevenção para os sistemas de segurança de endpoint. A lição importante é que sempre há algo que você ou sua empresa podem fazer para aprimorar seu programa de segurança cibernética e impedir que esses ataques sejam bem-sucedidos. A CyberHoot recomenda as seguintes ações para ajudar a evitar que você ou sua empresa se tornem vítimas de um ataque por movimentação lateral:
Usar dois dos três fatores de identificação (algo que você é, possui ou sabe) é a melhor maneira de proteger suas contas críticas. Os hackers contam com o fato de seus funcionários reutilizarem senhas. No momento em que veem serviços online protegidos por autenticação de dois fatores (2FA), eles partem para alvos mais fáceis (na maioria dos casos), pois sabem que podem não conseguir penetrar essas proteções com facilidade. O recente ataque cibernético massivo à rede de hotéis Marriott foi causado, em parte, pela autenticação de dois fatores inadequada.
Os gerenciadores de senhas sincronizam automaticamente todos os dados da conta entre dispositivos (smartphones, laptops e tablets). Os plugins de navegador monitoram sua atividade e solicitam que você salve suas credenciais sempre que se autentica em um novo site. Seu nome de usuário e senha para o domínio (ou URL, como gmail.com) são armazenados em um cofre de senhas criptografado . O gerenciamento e os requisitos de senhas devem ser impostos por meio de políticas de governança definidas pela empresa.
Os usuários devem ser categorizados com precisão e ter acesso apenas aos sistemas, aplicativos ou redes que seu trabalho exige. Por exemplo, em uma rede corporativa, apenas a equipe de TI deve gerenciar dispositivos como desktops e notebooks. A equipe de TI não deve conceder privilégios de administrador a usuários comuns.
As ferramentas de segurança de endpoints permitem que a equipe de TI observe todos os endpoints online e offline. Isso coleta e armazena dados sobre eventos significativos nos endpoints e mapeia esses dados com feeds de inteligência de segurança acionáveis e táticas, técnicas e procedimentos (TTPs) conhecidos. Em outras palavras, essa solução permite que os profissionais de TI monitorem tendências e comportamentos de ataques para ajudá-los a determinar onde devem alocar seus recursos.
Quando tudo mais falha e ocorre uma violação catastrófica, seu seguro cibernético está lá para ajudá-lo a se recuperar de forma rápida e eficaz, fornecendo os recursos necessários para a recuperação. A CyberHoot publicou uma série em duas partes sobre o que o seguro cibernético cobre e alguns dos desafios relacionados a ele.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

