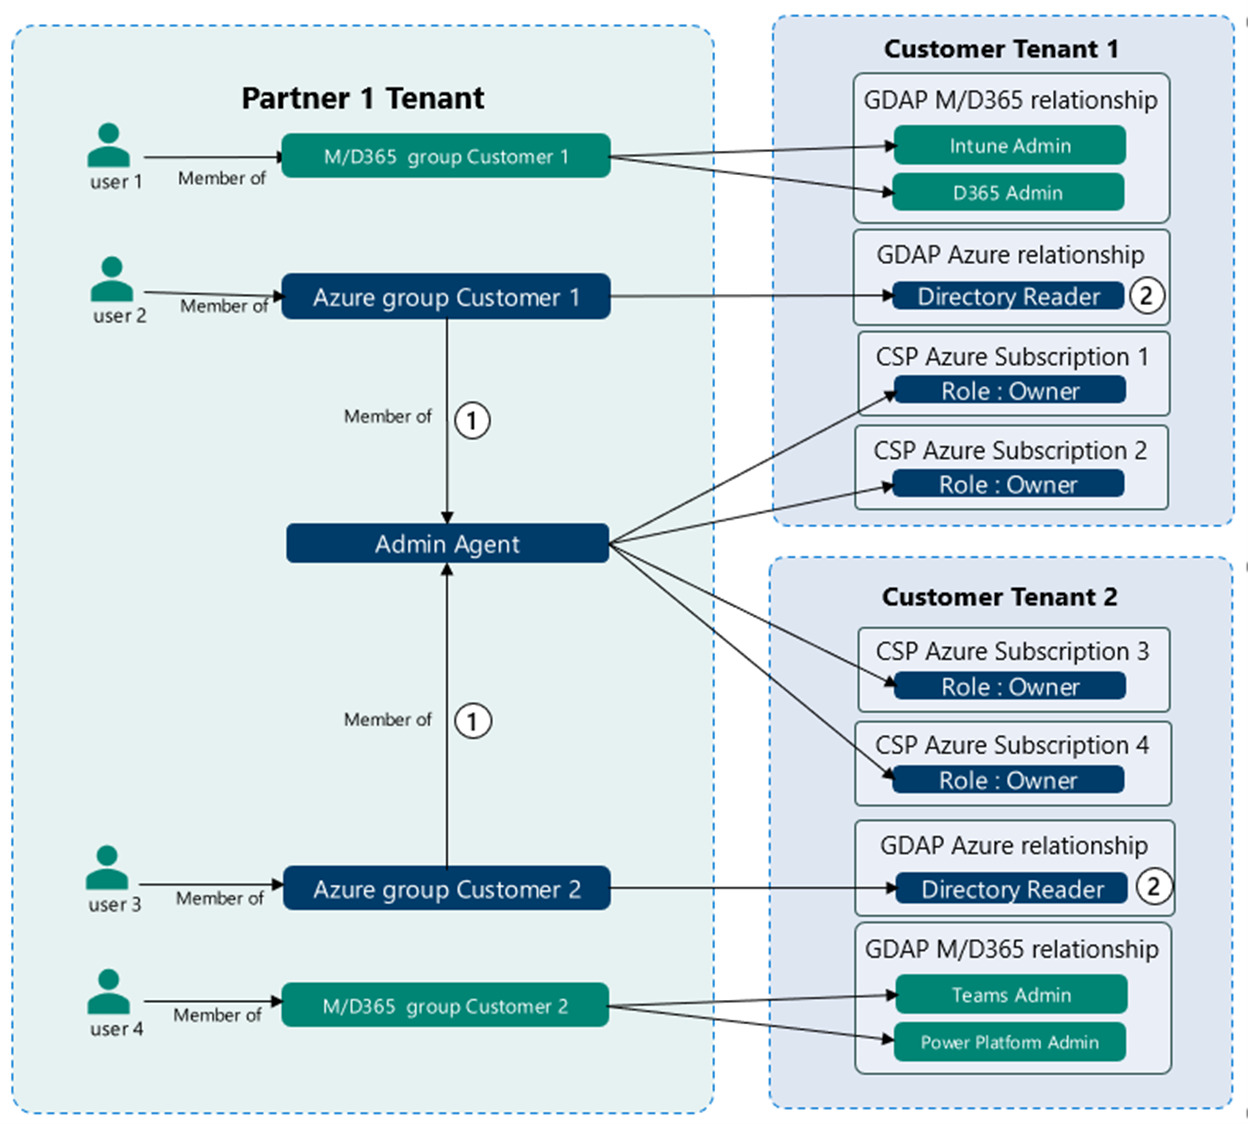
O recurso Granular Delegated Admin Privileges (GDAP) da Microsoft permite atribuir permissões administrativas específicas a indivíduos ou grupos dentro de uma organização por meio do Microsoft Azure. Essa abordagem possibilita um controle mais preciso sobre as ações que podem ser realizadas por diferentes funcionários. Ela reduz o risco de alterações não intencionais, não autorizadas ou não identificadas, além de diminuir os riscos de violação de direitos para empresas que utilizam provedores de serviços gerenciados (MSPs).
O GDAP permite que administradores recebam permissões para tarefas ou áreas específicas, como gerenciar contas de usuários, configurar configurações de rede ou acessar dados confidenciais. Isso garante aos administradores a necessidade legítima de privilégios específicos para acessá-los, sem a necessidade de conceder privilégios administrativos completos (chaves para o domínio). Em PMEs e, especialmente, em ambientes de MSP, isso é importante para minimizar o risco de violações de dados e outros incidentes de segurança decorrentes de um gerenciamento de privilégios inadequado.
Credenciais compartilhadas representam um risco crítico de segurança para qualquer organização. Antes do GDPR, muitas empresas compartilhavam a conta padrão de administrador de domínio com todos os engenheiros. Isso gerava riscos desnecessários devido a alterações críticas não identificadas que não podiam ser rastreadas até um único administrador. Também gerava riscos quando funcionários saíam da empresa, já que a alteração das senhas dessas contas era frequentemente ignorada.
Para MSPs, às vezes era pior. Para MSPs preocupados com a segurança, cada empresa tinha sua própria conta de administrador de domínio padrão. E, no entanto, às vezes essas senhas eram previsíveis, mesmo que únicas entre as empresas. Os piores MSPs podiam usar a mesma senha de administrador de domínio em todas as contas de clientes. Uma simples violação em uma conta podia ter um efeito dominó em várias outras contas. Tratar disso tem sido um desafio e uma demanda de tempo em todo o setor de TI por mais de duas décadas.
O GDAP aprimora a simplicidade, a capacidade de suporte e a responsabilidade na administração de sistemas, servidores e redes de tecnologia da informação. Deve ser adotado por todas as organizações de TI.
Ter controle preciso sobre privilégios administrativos críticos é um benefício enorme. Conceder direitos para executar serviços específicos a engenheiros sem fornecer a senha mestra para controlar tudo (uma conta Break Glass) melhora significativamente a segurança.
A configuração do GDAP ainda pode ser inadequada, portanto, pergunte ao seu MSP qual é o processo e a política para sua adoção. Trabalhem juntos para definir um nível de risco aceitável para a sua organização. Você ficará muito satisfeito por ter feito o trabalho desde o início, pois os benefícios durarão muito, muito tempo.
Fontes:
Microsoft: Introdução aos privilégios administrativos delegados granulares (GDAP)
T-Minus365: Vídeo do YouTube.
Leitura Adicional:
Microsoft: Perguntas frequentes sobre o GDAP
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.