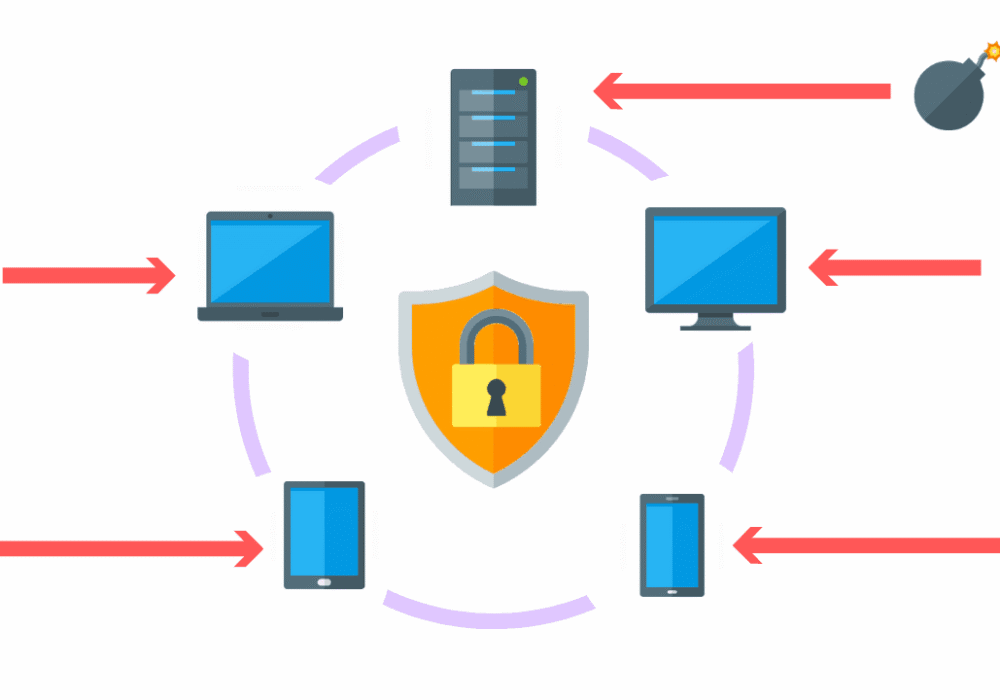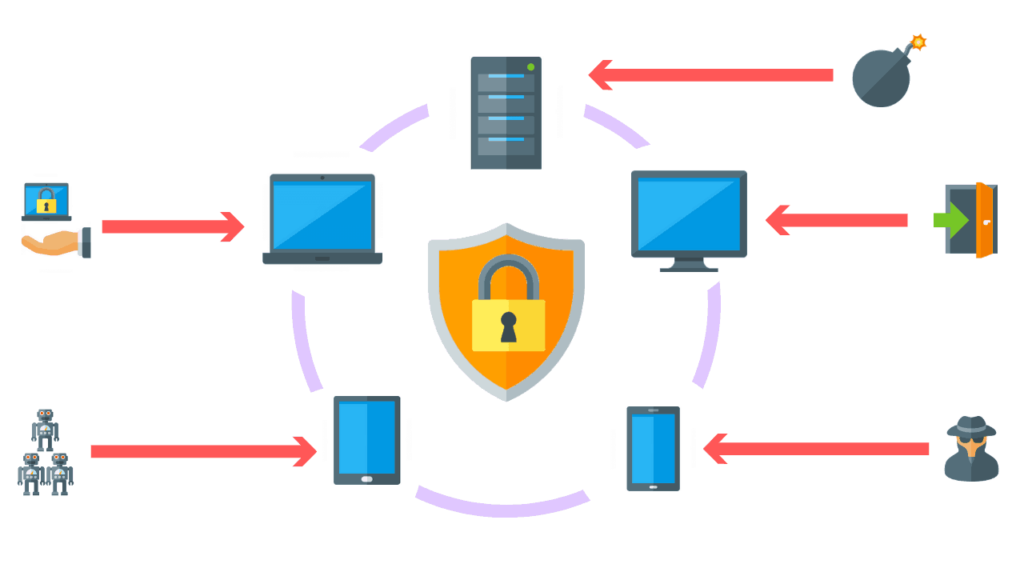
A Detecção e Resposta de Endpoint (EDR), também conhecida como Detecção e Resposta a Ameaças de Endpoint (EDTR), é uma solução de segurança de endpoint que monitora continuamente os dispositivos do usuário final para detectar e responder a ameaças cibernéticas como ransomware e malware.
Soluções de segurança EDR registram as atividades e eventos que ocorrem nos endpoints e suas cargas de trabalho, proporcionando às equipes de segurança a visibilidade necessária para descobrir incidentes que, de outra forma, poderiam passar despercebidos. Uma solução EDR precisa fornecer visibilidade contínua e abrangente do que está acontecendo nos endpoints em tempo real.
Uma ferramenta EDR deve oferecer recursos avançados de detecção, investigação e resposta a ameaças; incluindo pesquisa de dados de incidentes e triagem de alertas de investigação, validação de atividades suspeitas, busca por ameaças e detecção e contenção de atividades maliciosas.
Os serviços de EDR vão além dos tradicionais sistemas antivírus não monitorados, fornecendo detecção quase em tempo real de eventos críticos e, em alguns casos, interrompendo o ataque imediatamente. Em outros casos, os serviços de EDR soam o alarme e automatizam uma resposta com acesso remoto instantâneo para assumir o controle de uma máquina potencialmente hostil em sua rede. Alguns fornecedores listados abaixo monitoram ataques de ransomware e sugerem que podem interromper ou impedir a ocorrência de eventos de criptografia desde o início. Se for verdade, isso representaria um avanço em relação às soluções antivírus tradicionais disponíveis no mercado, pois elas nem sempre impedem a ocorrência de um evento de ransomware. Vários fornecedores populares oferecem recursos de EDR como produtos independentes ou como parte de um pacote de serviços:
Ferramentas de detecção e resposta a endpoints permitem que as organizações monitorem continuamente endpoints e servidores para identificar comportamentos potencialmente maliciosos e, em alguns casos, impedir que ocorram. Ferramentas EDR eficazes podem detectar e responder a esses eventos para mitigar danos ao endpoint e à rede em geral.
Recomendações adicionais de segurança cibernética
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Os 10 melhores produtos antivírus que você deve considerar para o seu negócio
EDR, XDR e MDR: Entendendo as diferenças por trás das siglas
Termos relacionados:
Gerenciamento de Eventos e Incidentes de Segurança (SEIM)
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.