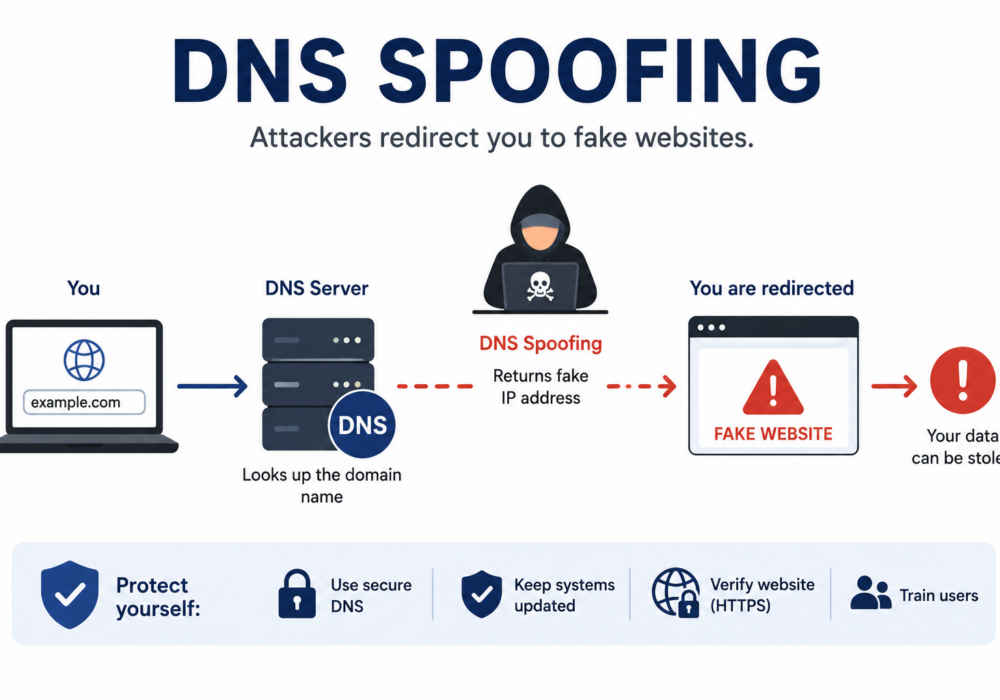
O DNS Spoofing , também conhecido como envenenamento de cache DNS , é um ataque cibernético no qual um invasor manipula o Sistema de Nomes de Domínio (DNS) para redirecionar usuários de um site legítimo para um site malicioso. Como os usuários geralmente veem o endereço web correto em seus navegadores, podem, sem saber, inserir senhas, informações financeiras ou outros dados confidenciais em um site falso controlado pelo invasor.
O DNS funciona como a "lista telefônica" da internet, traduzindo nomes de domínio como example.com em endereços IP que os computadores usam para localizar sites. A falsificação de DNS corrompe esse processo, fornecendo um endereço IP falso para um domínio legítimo.
Um ataque típico de falsificação de DNS segue estes passos:
Como o site falso costuma ser idêntico ao verdadeiro, os usuários podem não perceber que foram redirecionados.
Os atacantes usam a falsificação de DNS para:
Pequenas e médias empresas dependem de serviços em nuvem como o Microsoft 365, o Google Workspace, serviços bancários online e aplicativos SaaS. Se os funcionários forem redirecionados para sites fraudulentos, os invasores podem roubar credenciais corporativas e obter acesso a sistemas críticos.
As consequências potenciais incluem:
Como muitas PMEs não possuem segurança DNS dedicada, os atacantes frequentemente as consideram alvos atraentes.
Os provedores de serviços gerenciados (MSPs) supervisionam as redes e a infraestrutura de internet de muitos clientes. Um ataque bem-sucedido de spoofing de DNS contra um MSP ou seus serviços de DNS gerenciados pode afetar várias organizações clientes simultaneamente.
Os riscos incluem:
Proteger a infraestrutura de DNS é fundamental para garantir a segurança de ambientes gerenciados.
As organizações podem reduzir seus riscos por meio de:
Embora frequentemente atuem em conjunto, são ataques diferentes:
| Spoofing de DNS | Phishing |
|---|---|
| Redireciona usuários manipulando registros DNS. | Engana os usuários para que cliquem em links maliciosos. |
| As vítimas podem digitar o endereço correto do site. | As vítimas são atraídas por meio de e-mails ou mensagens enganosas. |
| Tem como alvo o sistema de nomes da internet. | Tem como alvo o comportamento humano. |
| Frequentemente invisível para o usuário | Baseia-se na engenharia social. |
A falsificação de DNS é um ataque que manipula o sistema de busca de endereços da internet para redirecionar usuários a sites maliciosos sem o seu conhecimento. Para pequenas e médias empresas (PMEs), isso pode levar ao roubo de credenciais, fraudes financeiras e infecções por malware. Para provedores de serviços gerenciados (MSPs), o impacto pode se estender a vários ambientes de clientes se a infraestrutura de DNS for comprometida. O uso de serviços de DNS seguros, a ativação do DNSSEC, a implementação de autenticação forte e a educação dos usuários são defesas essenciais contra ataques de falsificação de DNS.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler mais
A maioria dos testes de phishing mente para seus funcionários. Este aqui diz olá primeiro! O HootPhish avisa logo de cara: isto é...
Ler mais
Gravidade: CRÍTICA (CVSS 9.2) | Emitido em: 22 de outubro de 2026. Em 21 de outubro, duas falhas críticas no PHP foram identificadas...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.