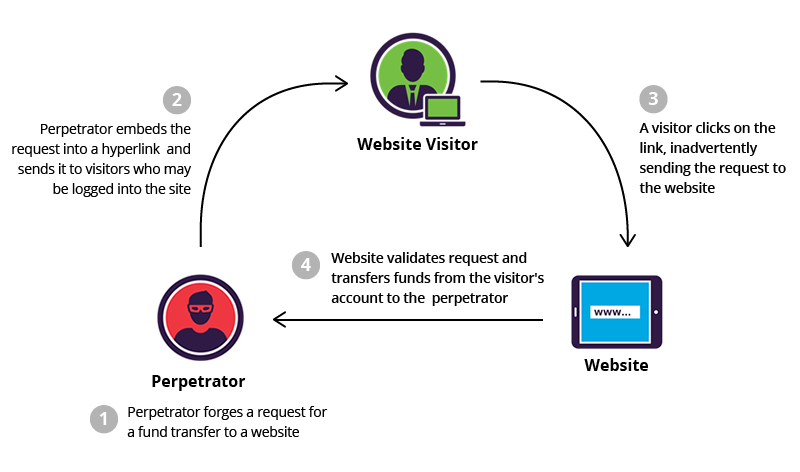
Cross-Site Request Forgery (CSRF) , também conhecido como XSRF, é um método de ataque que engana um navegador web, levando-o a executar ações indesejadas em um aplicativo do usuário. Semelhante a ataques de phishing , os ataques CSRF são geralmente realizados por meio de engenharia social maliciosa , como um e-mail ou link que induz a vítima a enviar uma solicitação falsificada para um servidor. Como o usuário desavisado está autenticado pelo aplicativo no momento do ataque, é quase impossível distinguir uma solicitação legítima de uma falsificada. Um ataque CSRF bem-sucedido pode ser devastador tanto para a empresa quanto para o usuário. Pode resultar em danos às relações comerciais, transferências de dinheiro não autorizadas, alteração de senhas e roubo de dados. Dependendo da natureza do ataque CSRF, o hacker pode obter controle total sobre a conta do usuário. Se o usuário comprometido tiver uma conta privilegiada (de administrador) no aplicativo, o invasor poderá assumir o controle total de todos os dados e funcionalidades do aplicativo.
Fonte: Imperva , PortSwigger
Leitura complementar: Google e Mozilla preparam o terreno para um 'mundo pós-XSS'
Termos relacionados: Ataque de sequestro de sessão
Pequenas e médias empresas (PMEs) podem adotar uma série de medidas preventivas para ajudar a prevenir e proteger seus funcionários contra ataques CSRF. Da perspectiva do usuário, a prevenção consiste em proteger as credenciais de login e impedir que agentes não autorizados acessem os aplicativos.
As melhores práticas para funcionários incluem:
Melhores práticas para empresas que desenvolvem código:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

