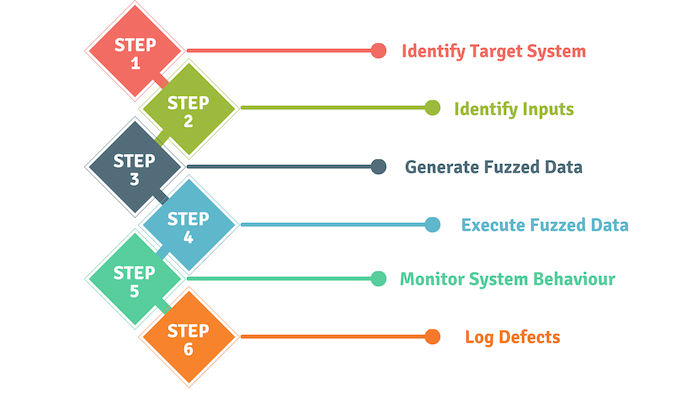
O Fuzzing de Aplicações, originalmente desenvolvido por Barton Miller na Universidade de Wisconsin em 1989, é um método de teste usado para descobrir erros de codificação e falhas de segurança em softwares, sistemas operacionais ou redes. Este método de teste envolve a inserção de uma grande quantidade de dados, chamada fuzz, no sistema em teste, na tentativa de fazê-lo travar ou retornar resultados inesperados. Se vulnerabilidades forem encontradas durante o teste, um "fuzzer" pode ser usado como uma ferramenta de software para ajudar a identificar as causas potenciais dessas vulnerabilidades.
Os "fuzzers" funcionam melhor descobrindo vulnerabilidades que podem ser exploradas por meio de estouro de buffer, ataques de negação de serviço (DoS) , cross-site scripting (XSS) e injeção de SQL. Essas táticas são frequentemente usadas por hackers maliciosos que tentam explorar aplicativos online em benefício próprio. O uso de técnicas de fuzzing de aplicativos pode ajudar a evitar grandes problemas de segurança no futuro.
Fonte: TechTarget
Leitura complementar: O que é fuzzing de IA? E por que pode ser a próxima grande ameaça à segurança cibernética?
Termos relacionados: Análise dinâmica de código, Análise estática de código, Vulnerabilidade
Possivelmente. O teste de fuzzing de aplicações é simples, oferece uma alta relação custo-benefício e pode frequentemente revelar defeitos graves que, de outra forma, passariam despercebidos ou seriam ignorados no desenvolvimento de aplicações. Se a sua PME for uma empresa de desenvolvimento de software, você pode considerar incorporar o teste de fuzzing de aplicações aos seus processos de desenvolvimento. No entanto, por si só, ele não pode fornecer um panorama completo da segurança, qualidade ou eficácia geral de um programa. Você deve combinar o fuzzing com outras ferramentas automatizadas para análise de código de software, como avaliações de código dinâmico e estático (links acima).
https://www.youtube.com/watch?v=RqrHT93KdgE
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

