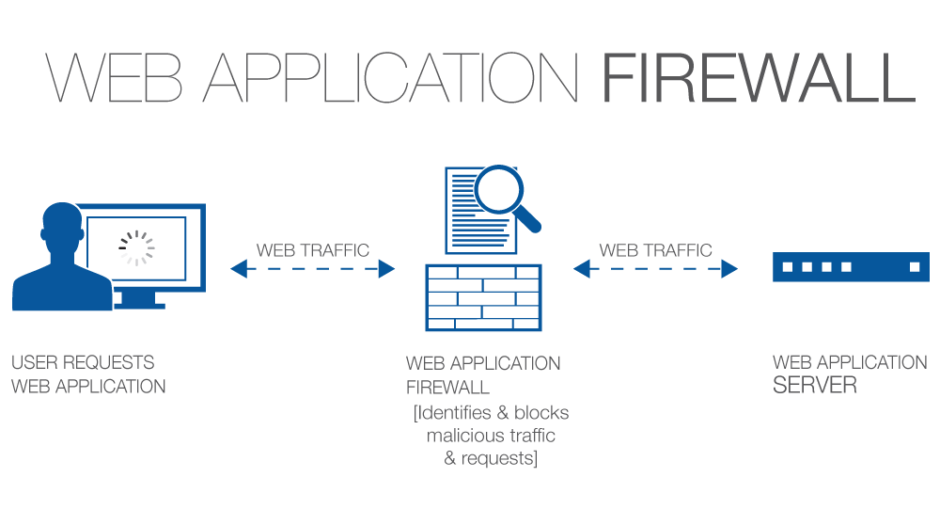
Um firewall de aplicações web (WAF) é usado para proteger aplicações web filtrando e monitorando o tráfego HTTP entre a aplicação e a internet. Ele normalmente protege as aplicações web contra ataques como falsificação de sites entre sites (CSRF), scripts entre sites (XSS), inclusão de arquivos e injeção de SQL, entre outros. Esse método de defesa não foi projetado para impedir todas as formas de ataque. Como acontece com a maioria das defesas, é necessário mais de um sistema de defesa para criar uma proteção robusta contra uma variedade de vetores de ataque.
Quando você tem um firewall de aplicação web instalado, ele é inserido na frente da aplicação web, onde cria um escudo entre a aplicação web e a internet. O objetivo de um WAF é filtrar o tráfego malicioso e permitir a entrada do tráfego seguro.
Fonte: Cloudflare
Leitura complementar: Segurança de aplicações web sem resistência organizacional
Termos relacionados: Proxy de aplicação , Firewall , Proxy reverso
Se você puder pagar por um, então sim, você deve implementar um Firewall de Aplicação Web. Lembre-se de que os WAFs precisam ver o tráfego não criptografado, então você precisará de outro dispositivo para descriptografar o tráfego SSL e, em seguida, passar o tráfego HTTP pelo seu WAF antes que ele seja redirecionado para o seu servidor web. Os WAFs adicionam muita complexidade aos sites e não são para os fracos. No entanto, empregar um Firewall de Aplicação Web é a melhor prática para proteger seu site e sua aplicação web de uma variedade de ataques de hackers, de acordo com alguns especialistas em segurança. Um WAF atua como um proxy e monitora o tráfego de entrada e saída do seu site para garantir que hackers não possam acessar o conteúdo protegido em seu site ou, pior, invadi-lo por meio de pacotes de ataque especialmente criados. Além disso, um WAF protege as vulnerabilidades do seu site que seus desenvolvedores podem não ter notado. Os hackers estão mirando cada vez mais as PMEs porque percebem que muitas delas não possuem medidas básicas de segurança cibernética. Em resposta, os proprietários de PMEs precisam assumir o controle de seus sites e aumentar sua segurança geral. Uma observação para PMEs: se você processa cartões de crédito diretamente em seu aplicativo web, sem passá-los para um provedor terceirizado para processamento, você é obrigado a implantar uma solução WAF para conformidade com PCI/DSS.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

