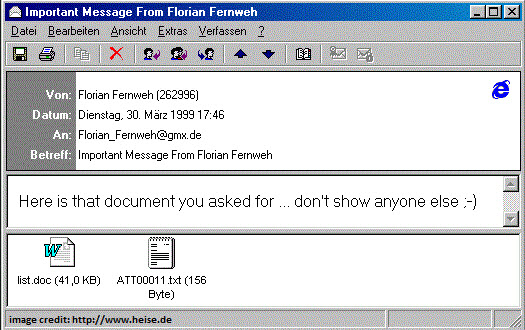
O vírus Melissa é um malware que foi disseminado no final de março de 1999. Um programador chamado David Lee Smith assumiu o controle de uma conta da America Online (AOL) e a utilizou para publicar um arquivo em um grupo de notícias da internet. A publicação anunciava credenciais de acesso gratuitas para sites de conteúdo adulto, usando o arquivo como isca. Assim que os usuários do site baixavam e abriam o arquivo, um vírus era instalado em seus computadores. O vírus invadia a conta do Microsoft Outlook do usuário e enviava e-mails com o mesmo arquivo malicioso para os primeiros 50 contatos da lista. Este foi um dos primeiros grandes ataques que chamaram a atenção das pessoas e um dos primeiros ataques de phishing reais . Esse ataque foi um prenúncio do nosso futuro online, já que hoje continuamos a ser afetados por ataques de engenharia social e phishing ainda mais sofisticados.
O vírus Melissa custou milhões de dólares em prejuízos às empresas. Como empresário, certifique-se de que o programa de segurança cibernética da sua empresa inclua as seguintes proteções:
Termos relacionados: Direitos de administrador, Phishing , Engenharia social , Cavalo de Troia , Vírus
Leitura relacionada: Golpe de extorsão sexual por e-mail: Não se deixe ser vítima
Fonte: Artigo do FBI – 20º aniversário do vírus Melissa
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

