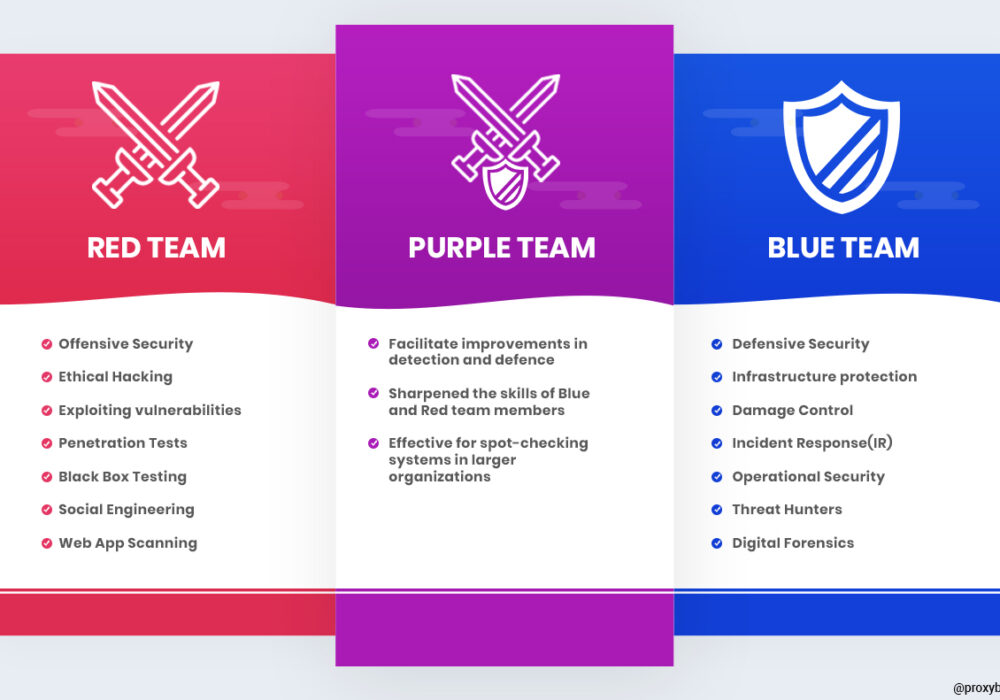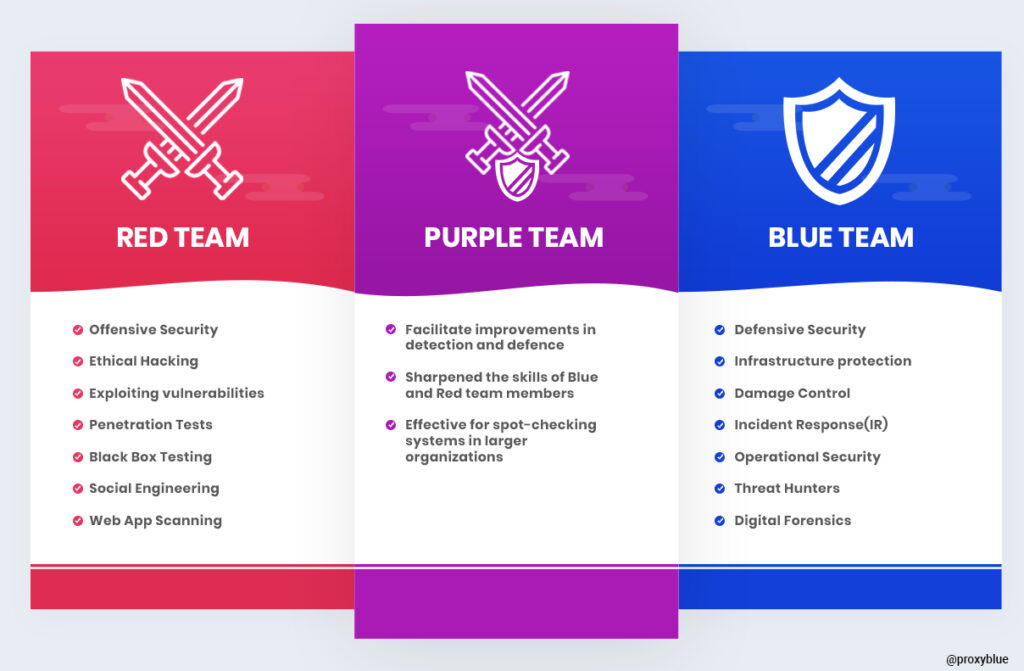
Uma Equipe Roxa (Purple Team) é um grupo de especialistas em cibersegurança que assume o papel da Equipe Azul (Blue Team) e da Equipe Vermelha (Red Team) em um exercício de cibersegurança, com a intenção de fornecer uma atividade de segurança mais robusta e abrangente, que ofereça uma garantia mais personalizada e realista para a organização que está sendo testada.
Ao compartilhar dados de inteligência entre as equipes vermelha e azul durante o processo de "púrpura", as organizações podem compreender melhor as Táticas, Técnicas e Procedimentos (TTPs) dos hackers . Ao simular essas TTPs por meio de uma série de exercícios da equipe vermelha, a equipe azul tem a capacidade de configurar, ajustar e aprimorar sua capacidade de detecção e resposta. Equipes vermelhas e azuis altamente experientes podem fornecer simulações de "púrpura" que permitem às organizações mensurar suas capacidades de detecção e resposta de uma maneira muito mais alinhada com as ameaças do mundo real.
Empresas de pequeno e médio porte geralmente não precisam realizar exercícios de Red Team, Blue Team ou Purple Team. Esses exercícios costumam ser realizados por empresas maiores que possuem um orçamento considerável para esse fim. Um tipo de exercício de Red Team é o Teste de Penetração (Peneration Testing), que, como você deve saber, custa no mínimo de US$ 15,000 a US$ 30,000 para um teste de alta qualidade. A menos que sua empresa tenha um orçamento substancial e maturidade em cibersegurança em diversas outras áreas críticas para a postura de seu programa de defesa em profundidade, investir esse valor em um exercício de Red Team/Blue Team/Purple Team pode não ser inteligente ou viável para sua organização. No entanto, sua organização pode tomar muitas outras medidas para aprimorar sua cibersegurança sem comprometer o orçamento, conforme descrito abaixo. Recomendações adicionais de cibersegurança.
Estas recomendações ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Equipe Vermelha VS Equipe Azul em Segurança Cibernética
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.