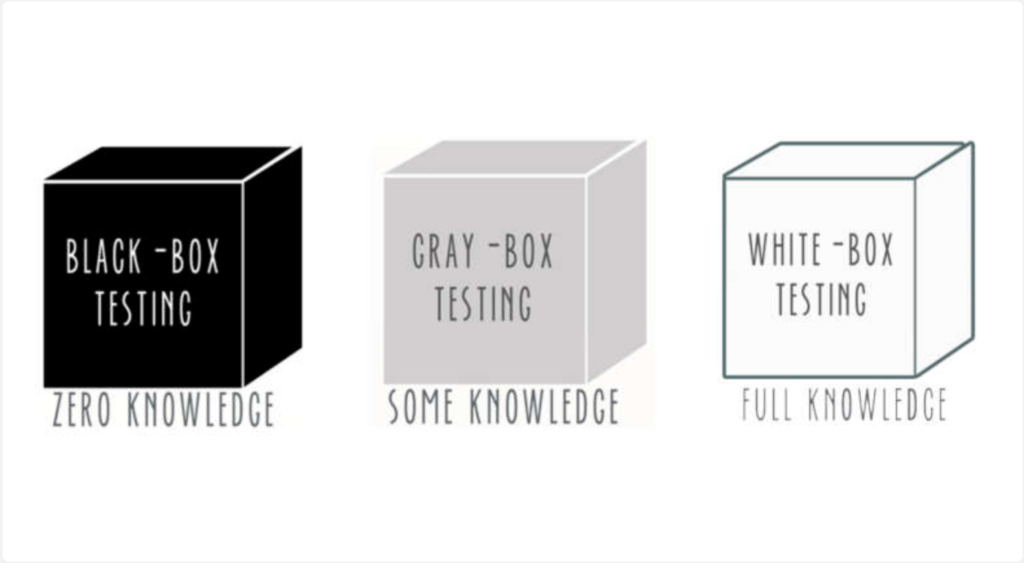
O teste de caixa preta é um método de teste de software que examina a funcionalidade de uma aplicação sem analisar suas estruturas internas (o que é conhecido como teste de caixa branca ). Esse método de teste pode ser aplicado a praticamente todos os níveis de teste de software: unitário, de integração, de sistema e de aceitação. O teste de caixa preta é uma forma de teste de penetração.
Os casos de teste são construídos em torno de especificações, requisitos e do que o aplicativo deve fazer. Geralmente, são derivados de descrições externas do software, incluindo especificações, requisitos e parâmetros de projeto. Embora os testes utilizados sejam principalmente de natureza funcional, testes não funcionais também podem ser utilizados. O projetista de testes seleciona entradas válidas e inválidas e determina a saída correta, geralmente com a ajuda de um oráculo de teste ou de um resultado anterior conhecido como bom, sem qualquer conhecimento da estrutura interna do dispositivo de teste.
Fonte: CNSSI 4009-2015 , Projeto Prático de Testes: Seleção de Técnicas Tradicionais e Automatizadas de Projeto de Testes
Leitura complementar: Testes de penetração para sites WordPress
Termos relacionados: Teste de penetração , Teste de caixa branca
Testes de caixa preta podem ser usados por qualquer organização para testar seus aplicativos. Esse tipo de teste deve fazer parte de qualquer programa robusto de desenvolvimento de software. É sempre melhor para um hacker ético encontrar uma vulnerabilidade crítica em seus sistemas de software do que um hacker malicioso explorá-la para obter acesso ao sistema ou à rede. Testes de penetração podem ser caros, mas podem economizar dinheiro para sua empresa a longo prazo, reduzindo a probabilidade de uma violação dispendiosa da segurança de dados.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.