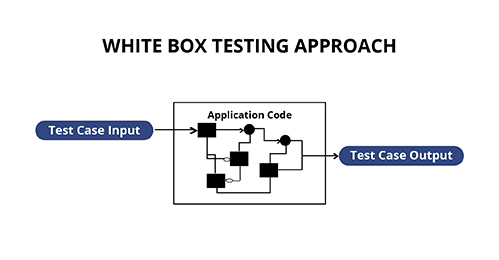
O teste de caixa branca é uma forma de teste de penetração que testa as estruturas internas de uma aplicação, em oposição à funcionalidade da aplicação (também conhecida como teste de caixa preta ). Habilidades de programação são normalmente usadas para projetar casos de teste. O testador escolhe entradas para percorrer os caminhos no código e determinar as saídas esperadas. O teste de caixa branca pode ser aplicado em três níveis de teste de software: unitário, de integração e de sistema.
Embora os testadores tradicionais tendam a pensar que os testes de caixa branca são feitos no nível da unidade, eles são usados para testes de integração e sistema com mais frequência hoje em dia.
Fonte: “ Teste de caixa branca”
Leitura complementar: Bancos recorrem a auto-ataques cibernéticos para manter suas defesas afiadas
Termos relacionados: Teste de caixa preta , Teste de penetração
O teste de caixa branca pode ser usado por qualquer organização para testar seus aplicativos. Esse tipo de teste deve fazer parte de qualquer programa robusto de desenvolvimento de software. É sempre melhor para um hacker ético encontrar uma vulnerabilidade crítica em seus sistemas de software do que para um hacker malicioso que a explora para obter acesso ao sistema ou à rede. O teste de penetração pode ser caro, mas pode economizar dinheiro para sua empresa a longo prazo, reduzindo a probabilidade de uma violação dispendiosa da segurança de dados.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

