O Tempo Médio de Detecção (MTTD), também conhecido como Tempo Médio de Identificação (MTTI), é um dos principais indicadores-chave de desempenho na Gestão de Incidentes . O MTTD refere-se ao tempo médio que a organização leva para descobrir ou detectar um incidente. A fórmula do MTTD é apresentada abaixo:
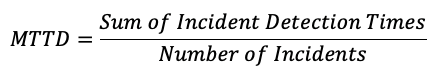
Um MTTD mais curto significa que os usuários sofrem com interrupções de TI por menos tempo do que com um MTTD mais longo. A detecção de incidentes pode vir de pessoas, como usuários finais relatando uma interrupção de software, ou de ferramentas de monitoramento e gerenciamento de sistemas. Geralmente, as organizações de TI se esforçam para detectar um problema antes que um usuário final o faça, para minimizar a interrupção que ele causa, mas isso nem sempre é possível. O início de um problema deve ser registrado pelos equipamentos de TI afetados e pelos programas de software que são executados neles. Por exemplo, uma intrusão de segurança pode ser rastreada até uma senha inserida no sistema violado em um momento específico. O KPI de MTTD pode ajudar a mostrar se as tecnologias de monitoramento de TI coletam dados suficientes e cobrem as prováveis fontes de incidentes.
As PMEs devem se esforçar para ter o menor MTTD possível. A melhor maneira de fazer isso é implementar fortes medidas de segurança cibernética. Para se manter segura, sua empresa precisa tomar medidas proativas para reduzir as chances de ser comprometida por ataques cibernéticos. A CyberHoot recomenda as seguintes práticas recomendadas para evitar, se preparar e prevenir danos desses ataques:
Comece a construir seu plano de cibersegurança robusto e com defesa em profundidade na CyberHoot.
Fontes:
Leitura Adicional:
Riscos e desafios da solução SaaS
Termos relacionados:
Processo de Gerenciamento de Alerta de Vulnerabilidade (VAMP)
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.