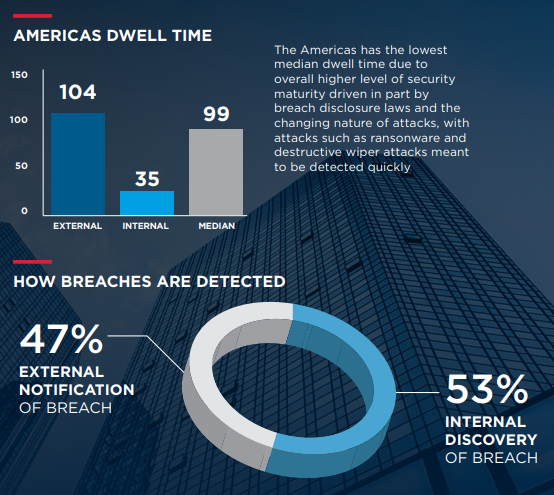
O tempo de permanência é o período em que agentes maliciosos permanecem indetectáveis em um ambiente. Em outras palavras, quando um hacker invade sua rede ou sistemas, o tempo de permanência é o intervalo de tempo entre o ponto de entrada e o momento em que ele é detectado ou a organização percebe que foi vítima de uma invasão.
Em 2017, a Mandiant relatou que o tempo médio de permanência de uma ameaça em um ambiente corporativo era de 99 dias. Em maio de 2018, esse número subiu para 101 dias, e isso é apenas uma média. Muitas organizações descobriram ameaças que permaneceram latentes em seus ambientes por anos antes de serem detectadas. Faz sentido que o tempo médio de permanência aumente, visto que o número de ameaças cibernéticas em geral tem crescido. Compreender a importância da segurança cibernética e proteger sua empresa ajudará a reduzir a probabilidade de um hacker permanecer em seus sistemas por dias ou meses.
Fonte: ExtraHop
Leitura complementar: Muitos ataques de ransomware podem ser interrompidos antes mesmo de começarem.
Termos relacionados: Hacker , Ransomware
Impedir que invasores invadam suas redes e sistemas começa com a implementação de políticas de governança robustas para orientar seus funcionários na utilização das melhores práticas de segurança cibernética. Treinar os funcionários sobre como usar tecnologias de proteção, como um gerenciador de senhas, adotar senhas exclusivas e complexas com mais de 14 caracteres e como identificar e excluir ataques de phishing, oferece a melhor proteção contra os mecanismos de violação mais comuns. Evitar essas vulnerabilidades comuns fortalece sua PME, talvez muito mais do que outras PMEs, removendo o grande alvo da sua empresa.
Outras medidas que as PMEs podem tomar para identificar intrusos em seu ambiente e reduzir o tempo de permanência desses intrusos são garantir uma boa visibilidade dos endpoints, implementando proteções técnicas universais em todos os sistemas, como antivírus de última geração, antimalware e até mesmo soluções baseadas em DNS. Em seguida, você deve monitorar esses sistemas em busca de anormalidades e investigar alertas, buscando cuidadosa e diligentemente táticas, técnicas e procedimentos comuns para identificar hackers em sua rede.
Por fim, faça backup e criptografe dados críticos em repouso e em movimento no seu ambiente para garantir que eles estejam protegidos e disponíveis quando você precisar.
A CyberHoot pode ajudar a treinar seus funcionários, desenvolver e implementar políticas robustas de segurança cibernética e fornecer relatórios de exposição à dark web para os funcionários do seu domínio. Testes de phishing estão disponíveis para testar seus funcionários regularmente, garantindo que permaneçam vigilantes e continuem a exercitar as habilidades que desenvolveram com essas práticas recomendadas.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

