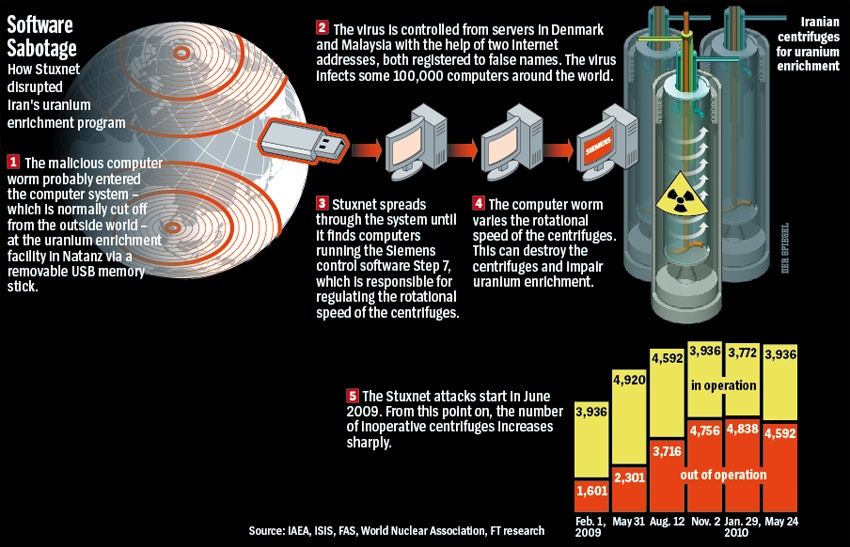
O Stuxnet é um vírus de computador descoberto em 2010, que muitos acreditam estar em desenvolvimento desde pelo menos 2005. O Stuxnet tinha como alvo sistemas de supervisão, controle e aquisição de dados (SCADA) e muitos especialistas acreditam que seja o malware responsável por grande parte dos danos causados ao programa nuclear do Irã. Os Estados Unidos e Israel não admitiram abertamente o envolvimento no ataque cibernético, mas acredita-se amplamente que o malware seja uma arma criada por esses dois países.
O malware Stuxnet tinha como alvo sistemas SCADA que controlavam processos específicos em centrífugas a gás que separam material nuclear. O Stuxnet comprometeu quase 25% das centrífugas nucleares do Irã, infectando mais de 200,000 computadores e causando a degradação física de 1,000 máquinas, tornando-as inutilizáveis.
Depois que o vírus Stuxnet foi liberado e atingiu seu objetivo de atrasar o programa nuclear do Irã ao danificar centrífugas usadas para purificar os ingredientes brutos necessários para uma bomba nuclear, os EUA e Israel alcançaram seu objetivo e esse foi o fim das coisas... correto?
De jeito nenhum! O problema de liberar o que é possivelmente o malware mais sofisticado de sua era, em redes sem controle, para infectar máquinas de um país que supostamente possui a quarta melhor força de ataque cibernético do mundo, é que eles podem fazer engenharia reversa da sua arma (Stuxnet). Então o Irã pode usar esse malware para seus próprios fins.
Inicialmente, especialistas em ética da computação e investigadores forenses do vírus Stuxnet debateram os méritos e deméritos do uso de uma "ferramenta justa" que afeta apenas centrífugas Siemens, obtidas ilegalmente pelo Irã, e se elas respeitavam as duas leis da guerra – a saber, as da proporcionalidade e da discrição. No entanto, especialistas em ética subsequentes observaram que a introdução de malware tão avançado no mundo e o uso de ataques assimétricos deveriam ser reconsiderados. Embora o propósito a que serviam fosse transitório, o conhecimento contido nesse malware é significativo (quatro vulnerabilidades de dia zero foram alvos) e potencialmente prejudicial ao resto do mundo se cair nas mãos erradas. Como disse Ralph Langner, pesquisador forense, essa nova arma cibernética "poderia ser considerada um exemplo clássico de uma abordagem de 'guerra justa'. Não matou ninguém. Isso é bom. Mas receio que seja apenas uma visão de curto prazo. A longo prazo, abriu a caixa de Pandora".
Termos relacionados : Vírus ILOVEYOU , Vírus Melissa , Engenharia Reversa
Leitura complementar :
A história secreta da tentativa de atacar o Irã
Stuxnet e suas lições ocultas sobre a ética das armas cibernéticas
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

