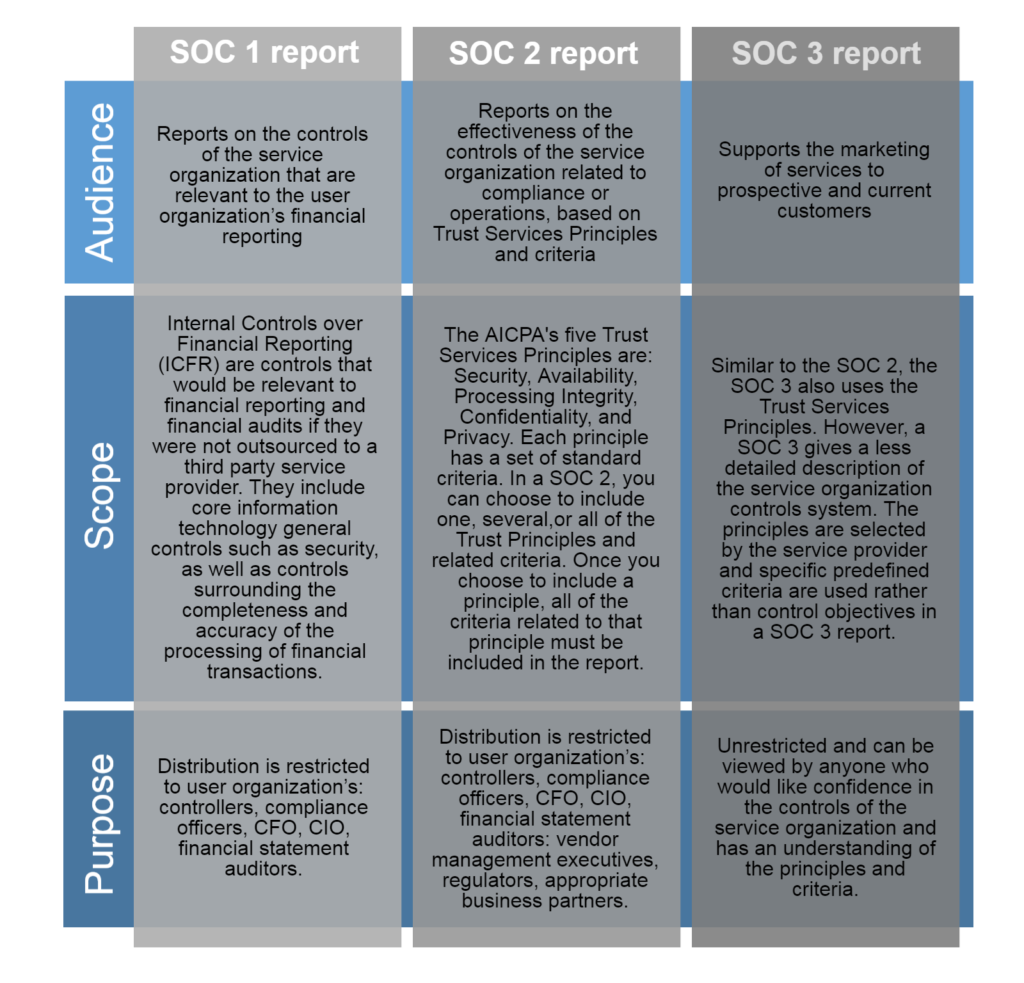
O SOC 3 não é uma atualização do relatório SOC 2. Embora possa conter alguns componentes do SOC 2, trata-se de uma abordagem completamente diferente. O SOC 3 é um relatório público resumido de um relatório SOC 2 Tipo 1 ou 2. Ele não é tão detalhado quanto um relatório interno do SOC 2. O relatório SOC 3 é um relatório de auditoria menos técnico e detalhado, com um selo de aprovação, que pode ser publicado no site da sua empresa. Por ser menos detalhado e menos técnico, pode não conter o mesmo nível de informações internas sobre processos de negócios e controles operacionais que seriam necessárias para uma análise aprofundada de todos os controles de segurança. Um relatório SOC 3 geralmente é criado a partir de um relatório SOC 2 para uso externo por terceiros e clientes.
Sim, e você deveria. Qualquer empresa deve solicitar e analisar um relatório SOC de potenciais fornecedores. É uma informação valiosa para verificar se os controles adequados estão implementados e se eles realmente funcionam de forma eficaz.
Fonte: Revista InfoSecurity
Termos relacionados: SOC 1 , SOC 2
Os relatórios SOC 3 são ótimos para exibir no site da sua empresa e comprovar o trabalho realizado em relação aos SOC 1 e 2. O problema das auditorias SOC é o seu alto custo. Os preços iniciais giram em torno de US$ 20,000 a US$ 30,000 para uma empresa de médio porte típica com 100 funcionários. As auditorias SOC são benéficas se você puder arcar com os custos, porém, para serem auditadas , é necessário que já exista um programa robusto de cibersegurança com defesa em profundidade . A CyberHoot ajuda muitas empresas a construir um programa de cibersegurança robusto. Nossos questionários de avaliação ajudam você a identificar lacunas no seu programa de cibersegurança. Desenvolvemos funcionários para que se tornem mais conscientes e seguros por meio de políticas de governança, testes de phishing, relatórios da dark web e programas de treinamento de conscientização. Por fim, o painel da CyberHoot contém todas as métricas necessárias para apresentar aos auditores que desejam verificar se seus funcionários assinaram as políticas e participaram do treinamento de conscientização.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.