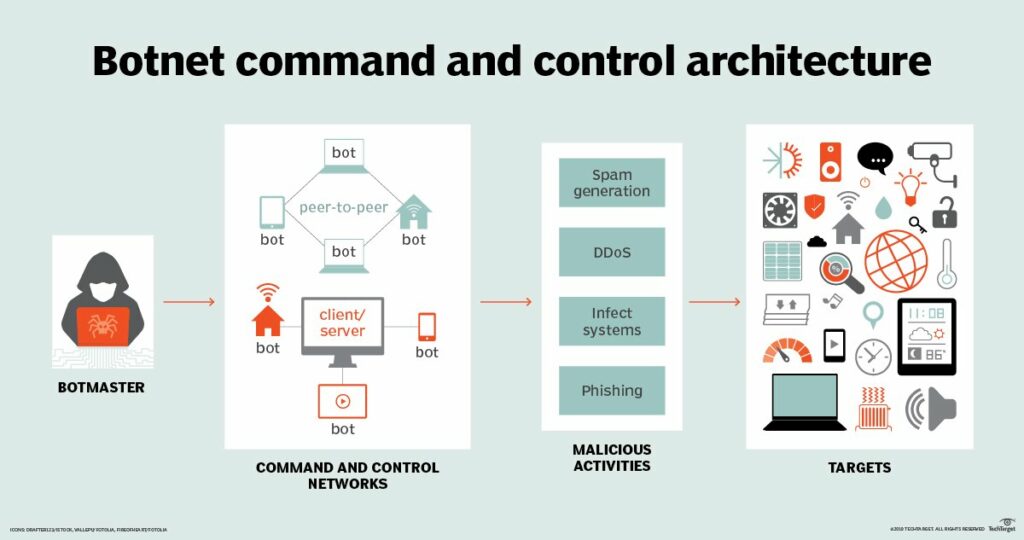
Um servidor de Comando e Controle (C&C) é um computador controlado remotamente por um cibercriminoso , usado como centro de comando para enviar instruções a sistemas infectados por malware e que geralmente fazem parte de uma grande rede de bots . Sistemas que executam malware e se comunicam com servidores C&C na internet podem exfiltrar dados críticos da sua organização, como quando o vírus Emotet captura senhas de usuários e as envia para os servidores C&C online. E os danos podem ser muito maiores.
Outros malwares usados em comunicações de C&C realizam atividades como mineração de criptomoedas (também conhecida como cryptojacking ), participam de ataques de negação de serviço ou simplesmente ficam ociosos, aguardando que o hacker que controla a rede de bots precise de alguma ação e emita um comando para que eles sejam ativados e executem alguma tarefa.
Estabelecer comunicações C&C geralmente é uma etapa significativa para invasores, permitindo que eles se movam lateralmente dentro de uma rede ou organização. Isso ocorre porque o malware pode receber novas instruções e novos malwares para escanear a rede local em busca de outros sistemas em risco para comprometer.
Termo relacionado: Botnet, CryptoJacking ou Mineração de Criptomoedas
Leitura relacionada: O que a criptografia de DNS significa para os analistas de ameaças corporativas
Fonte: TrendMicro
Impeça que esse malware entre em sua rede, educando sua equipe sobre as fontes comuns de infecção. Esses bots e botnets são malwares que se infiltram em sua empresa por meio de ataques de phishing, bem como acesso remoto com autenticação fraca (acesso remoto que não utiliza autenticação de dois fatores ). Para se proteger contra bots e botnets, os proprietários de pequenas e médias empresas devem sempre garantir que façam o seguinte:
Essas etapas, práticas e ferramentas melhoram tanto sua segurança geral quanto sua produtividade.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.