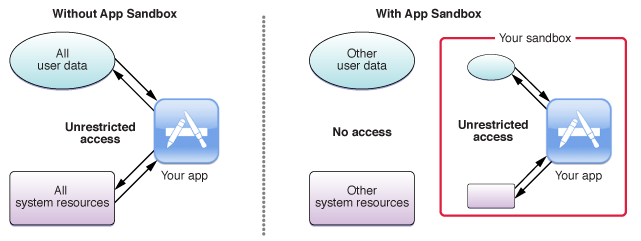
Sandboxing é um termo de cibersegurança relacionado a várias técnicas usadas para proteger sua rede e infraestrutura de computação contra ataques de software malicioso (também conhecido como malware ).
Em um método, o sandboxing fornece um ambiente operacional especial e reforçado para execução de aplicativos de terceiros, isolado de recursos e programas críticos do sistema. Em outro método, as soluções de proteção contra SPAM de e-mail abrem anexos usando o "Attachment Sandbox" e monitoram comportamentos maliciosos antes de permitir que o anexo chegue à caixa de entrada de um funcionário.
O sandboxing, seja usado para proteger seu sistema operacional ou seu e-mail, fornece outra camada de segurança que pode impedir que malware entre em sua empresa e cause danos. Mas fique atento: no caso dos sandboxes de e-mail, os hackers sabem que essas soluções existem e possuem técnicas de evasão integradas para se proteger das restrições do sandboxing de SPAM!
Fonte: TechTerms
Termos relacionados: Direitos de administrador , Privilégio mínimo , Malware
Artigos relacionados : Oito pontos a considerar antes de escolher uma solução de sandbox
Proprietários de PMEs que questionam se devem adotar técnicas de Sandboxing para proteção de e-mail devem perguntar se sua solução anti-SPAM oferece suporte a essa prática. Se disponível, ative-a. Não tem uma solução anti-SPAM para protegê-lo? Isso não é bom, você precisa de uma... então, contrate uma. Em relação ao Sandboxing, nunca é demais inspecionar os anexos antes que eles cheguem aos seus usuários de e-mail com uma solução de Sandboxing.
Para o sandboxing de aplicações, não há muito o que uma PME possa fazer, pois o sandboxing é controlado e implementado pelos próprios fornecedores de aplicações. Tudo o que você pode fazer é perguntar aos seus fornecedores quais avaliações de aplicações eles estão realizando e monitorar vulnerabilidades críticas em suas aplicações.
Nenhuma solução é 100% infalível, por isso você também deve fornecer treinamento de conscientização à sua equipe para identificar e evitar anexos maliciosos que possam receber em campanhas de phishing. Muitas vezes, o anexo só está disponível por trás de um site de login do Google Drive ou do Microsoft SharePoint, portanto, não há nada para inspecionar em uma sandbox. No entanto, quando seus usuários fornecem suas credenciais para acessar o arquivo, eles provavelmente... dando suas credenciais aos hackers por meio de um site falso configurado para coletar credenciais!
Sandbox em segurança cibernética: como ele se encaixa na sua pilha?
SC Labs avalia segurança de e-mail
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

