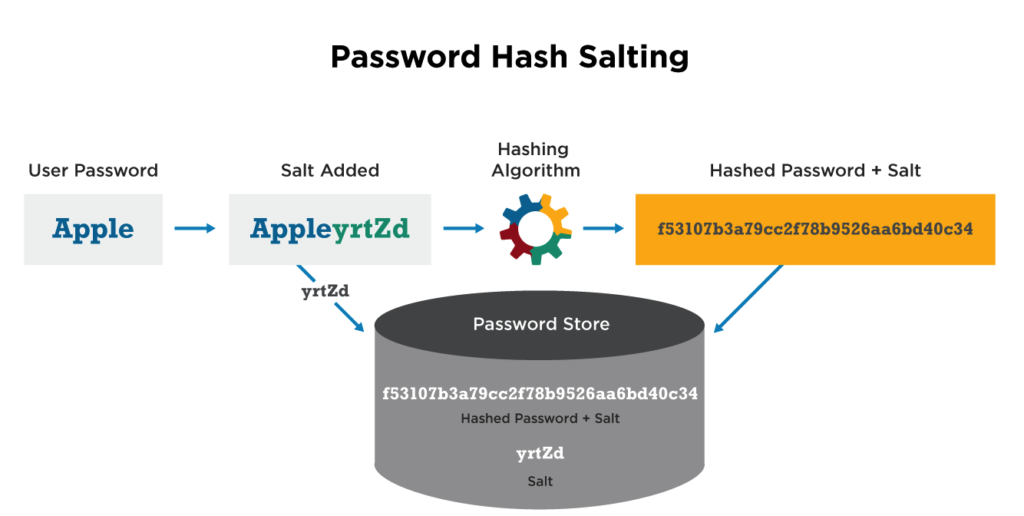
O uso de "salt" em senhas é uma técnica utilizada para proteger senhas armazenadas em um banco de dados contra ataques de engenharia reversa por hackers . Esse processo consiste em adicionar uma sequência de 32 ou mais caracteres à senha e, em seguida, aplicar um hash a ela. O uso de "salt" é uma das maneiras mais seguras de proteger senhas armazenadas para autenticação futura , sem expô-las caso seu site seja invadido. No entanto, para que essa proteção funcione, as senhas com "salt" precisam ser submetidas a hash iterativo diversas vezes. Quando o uso de "salt" e hash recursivo é empregado, as tabelas Rainbow tornam-se ineficazes para quebrar senhas.
Fonte: Techopedia
Leituras adicionais:
Como proteger seu site contra violações de dados
Termos relacionados: Hashing , Tabelas Rainbow
Assim como recomendado nos artigos da CyberHoot sobre Hashing e Rainbow Tables , se você desenvolver código que armazena senhas em um banco de dados para autenticação, é imprescindível adicionar um salt e um hash a essas senhas para proteger seus usuários. Não fazer isso é arriscar uma violação de segurança crítica e devastadora para a sua marca. Além de simplesmente adicionar um salt e um hash às senhas antes de armazená-las, você também deve seguir estas diretrizes para obter sucesso.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.