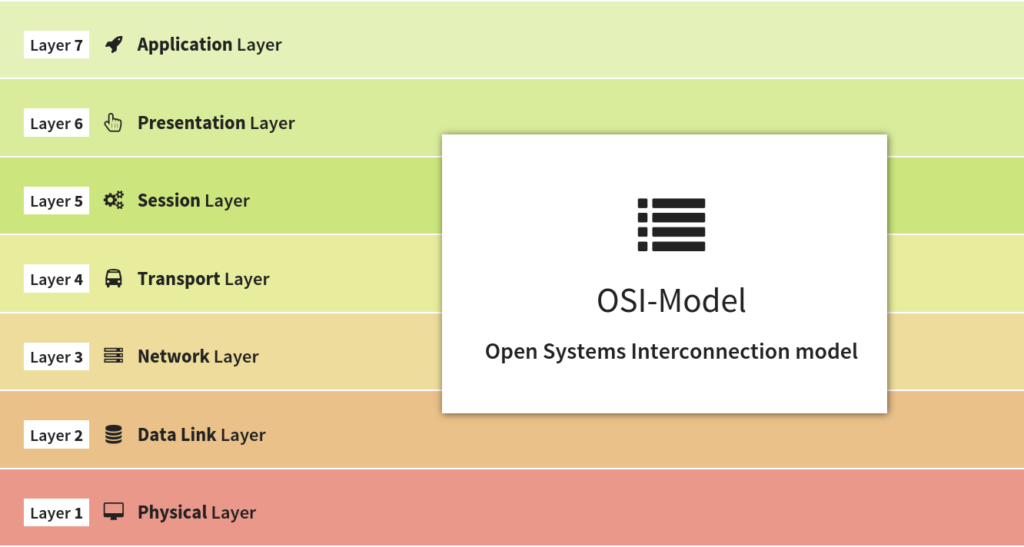
Uma rede de Camada 3 é a terceira camada do Modelo de Interconexão de Sistemas Abertos (OSI), ou camada de rede. A Camada 3 fornece a lógica de roteamento e comutação da rede, criando caminhos de rede conhecidos como circuitos virtuais (CVs). Os CVs são necessários para a transmissão de dados entre os nós da rede. As principais funções da Camada 3 incluem roteamento e encaminhamento, bem como interconexão de redes, endereçamento, sequenciamento de pacotes , controle de congestionamento e tratamento de erros. Os protocolos usados na Camada 3 incluem:
Redes de Camada 3 podem ser úteis de várias maneiras para uma PME. Isso inclui o controle de tráfego espúrio, como solicitações de Protocolo de Resolução de Endereços (ARP). É aqui que uma máquina envia seu endereço MAC por meio de uma transmissão ARP para todos os outros sistemas da rede. Um switch, roteador ou firewall de Camada 3 pode bloquear esse tráfego, reduzindo o número de pacotes que cada sistema precisa monitorar e rastrear. Isso também bloqueia outros tráfegos de rede de transmissão e multidifusão, reduzindo a carga da CPU das máquinas necessárias para processar esses pacotes.
No entanto, um dos maiores benefícios de manter recursos de camada 3 em sua PME é, sem dúvida, a segmentação de rede. Isso permite limitar a propagação de vírus caso ocorra algum erro. Permite também limitar a capacidade de hackers se movimentarem lateralmente em suas redes e oferece a oportunidade de projetar uma rede com sub-redes dedicadas a finalidades específicas – contabilidade e finanças na Rede 1, vigilância por câmeras na Rede 2, controle de acesso por crachá na Rede 3 e assim por diante. Isso pode ser feito de diversas maneiras, desde o uso de portas físicas em seu firewall até Redes Locais Virtuais Privadas (PVLANs) em um roteador de camada 3. As PMEs devem considerar essa opção e segmentar suas redes da maneira mais lógica possível para o controle.
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Proteja seu negócio com um firewall humano
Nuvem híbrida exige novas ferramentas para monitoramento de desempenho
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.