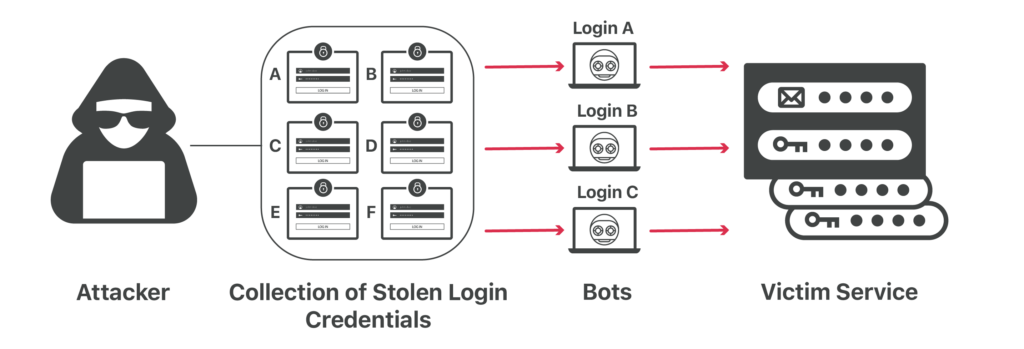
O Credential Stuffing consiste na injeção autônoma de credenciais roubadas (nome de usuário e senha) em uma função de autenticação web, com o objetivo de obter acesso não autorizado a contas de usuários. Uma vez que o login é bem-sucedido, o ataque rapidamente assume o controle da conta. Nesse ponto, o hacker pode realizar transações financeiras fraudulentas e, no caso de uma conta de e-mail, vasculhar as pastas de itens enviados e excluídos em busca de todos os endereços de e-mail disponíveis. É provável que ele ataque esses indivíduos com novos ataques de phishing, fingindo ser a pessoa de confiança cuja conta foi invadida.
Geralmente, os hackers obtêm essas credenciais roubadas quando os usuários clicam em links de phishing e inserem suas informações de conta em logins falsos. Alternativamente, eles podem comprar bancos de dados de nomes de usuário e senhas na dark web. Por fim, hackers profissionais invadem sites populares e roubam o banco de dados de senhas, esperando que ele não esteja devidamente criptografado com senhas com salt e hash iterativo.
Fonte: Secret Security Wiki
Leitura complementar: A ameaça crescente do preenchimento de credenciais.
Termos relacionados: Phishing , Spear-phishing , Cavalo de Troia
Credential stuffing é outro ataque cibernético que pode ser mitigado por meio de educação e conscientização adequadas em segurança cibernética. Educar os funcionários e usar os novos testes de phishing da CyberHoot pode reduzir a probabilidade de uma violação de segurança devido à inserção de credenciais por um usuário em um site malicioso. A melhor maneira de se defender contra esse tipo de ataque é por meio de uma higiene adequada das senhas e treinamento dos funcionários sobre os perigos do phishing. A higiene adequada das senhas pode ser simplificada com as seguintes etapas:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler mais
De tempos em tempos, surge um malware com um truque tão inteligente que faz os pesquisadores de segurança pararem para pensar...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.