Inscreva-se para assistir
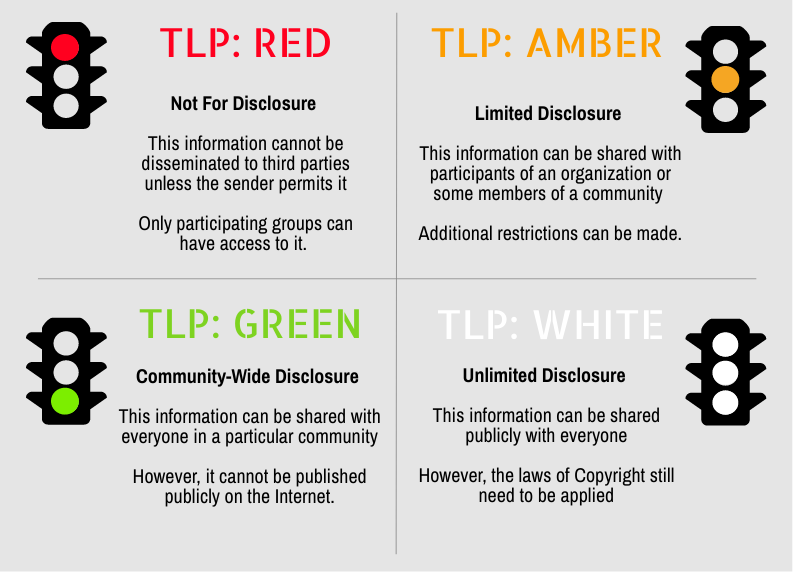
Protocolo de Semáforo (TLP) é um conjunto de designações que emprega quatro cores (VERMELHO, ÂMBAR, VERDE e BRANCO) usadas para garantir que informações confidenciais sejam compartilhadas com o público correto.
O conceito fundamental é que o originador sinalize o quão amplamente ele deseja que seu INFORMAÇÕES para ser distribuído além do destinatário imediato. Ele foi projetado para melhorar o fluxo de informações entre indivíduos, organizações, ou comunidades de forma controlada e confiável. É importante que todos que lidam com comunicações rotuladas pelo TLP entendam e obedeçam às regras do protocolo. Somente assim a confiança poderá ser estabelecida e os benefícios do compartilhamento de informações serão alcançados. O TLP baseia-se no conceito de o originador rotular as informações com uma de quatro cores para indicar o que precisa ser feito posteriormente. divulgação se houver, podem ser realizadas pelo destinatário. O destinatário deve consultar o autor caso seja necessária uma divulgação mais ampla.
VERMELHO – pessoal apenas para destinatários nomeados
No contexto de uma reunião, por exemplo, as informações RED são limitadas aos presentes. A distribuição das informações RED geralmente se dará por meio de uma lista definida e, em circunstâncias extremas, poderá ser feita apenas verbalmente ou pessoalmente.
AMBER – distribuição limitada
O destinatário pode compartilhar informações AMBER com outras pessoas dentro de sua organização, mas apenas em um 'precisa saber' base. Pode-se esperar que o originador especifique os limites pretendidos para esse compartilhamento.
VERDE – em toda a comunidade
As informações nesta categoria podem ser amplamente divulgadas dentro de uma comunidade específica. No entanto, as informações não podem ser publicadas ou publicadas publicamente na internet, nem divulgadas fora da comunidade.
BRANCO – ilimitado
Sujeito às regras padrão de direitos autorais, as informações WHITE podem ser distribuídas livremente, sem restrições.
O que isso significa para uma PME ou MSP?
Todas as PMEs e MSPs devem ter algum tipo de Processo de Tratamento de Informações (PIT) que oriente os usuários finais sobre como lidar adequadamente com todos os diferentes tipos de informações. Dentro do seu Processo de Tratamento de Informações, você deve ter algum tipo de processo semelhante ao Protocolo de Semáforo, que diga às pessoas o que elas podem ou não fazer com elas. crítico (vermelho ou âmbar),sensível (verde), ou mesmo informações gerais (irrestritas ou brancas). Se você deseja começar com um IHP, trabalhe com os serviços vCISO da CyberHoot para criar um para o seu negócio, juntamente com outras políticas e processos de segurança cibernética.
Recomendações mínimas essenciais de segurança cibernética da CyberHoot
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros diante das diversas ameaças que você pode enfrentar no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas contratando os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Governe os funcionários com políticas e procedimentos. Você precisa, no mínimo, de uma política de senhas, uma política de uso aceitável, uma política de tratamento de informações e um programa de segurança da informação (WISP) por escrito.
Treinar os funcionários sobre como identificar e evitar ataques de phishing. Adote um sistema de gerenciamento de aprendizagem como o CyberHoot para ensinar aos funcionários as habilidades necessárias para que eles sejam mais confiantes, produtivos e seguros.
Teste funcionários com ataques de phishing para praticar. Os testes de phishing da CyberHoot permitem que as empresas testem funcionários com ataques de phishing confiáveis e submetam aqueles que falham a um treinamento corretivo de phishing.
Implementar tecnologia crítica de segurança cibernética, incluindo autenticação de dois fatores em todas as contas críticas. Habilite a filtragem de SPAM de e-mail, valide backups e implante proteção de DNS, antivirus, e antimalware em todos os seus endpoints.
Na era moderna do trabalho em casa, certifique-se de gerenciar dispositivos pessoais que se conectam à sua rede validando sua segurança (patches, antivírus, proteções de DNS) ou proibindo seu uso completamente.
Se você não passou por uma avaliação de risco terceirizada nos últimos 3 anos, deveria ter uma agora. Estabelecer uma estrutura de gestão de riscos na sua organização é fundamental para lidar com os riscos mais graves com seu tempo e dinheiro limitados.
Contrate um Seguro Cibernético para se proteger em caso de desastre. O Seguro Cibernético não é diferente de um seguro de carro, incêndio, inundação ou vida. Ele está lá quando você mais precisa.
Cada uma dessas recomendações, exceto o seguro cibernético, está incorporada ao produto e aos serviços virtuais do Diretor de Segurança da Informação da CyberHoot. Com a CyberHoot, você pode gerenciar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo inscrevendo-se em nosso serviço mensal Boletins informativos sobre segurança cibernética para ficar por dentro das atualizações atuais sobre segurança cibernética.
Para saber mais sobre o Traffic Light Protocol (TLP), assista a este breve vídeo:
Nota: Se você quiser assinar nossa newsletter, visite qualquer link acima (exceto infográficos) e insira seu endereço de e-mail no lado direito da página e clique em ''Envie-me boletins informativos'.
Últimos Blogs
Fique por dentro das últimas novidades insights de segurança
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.