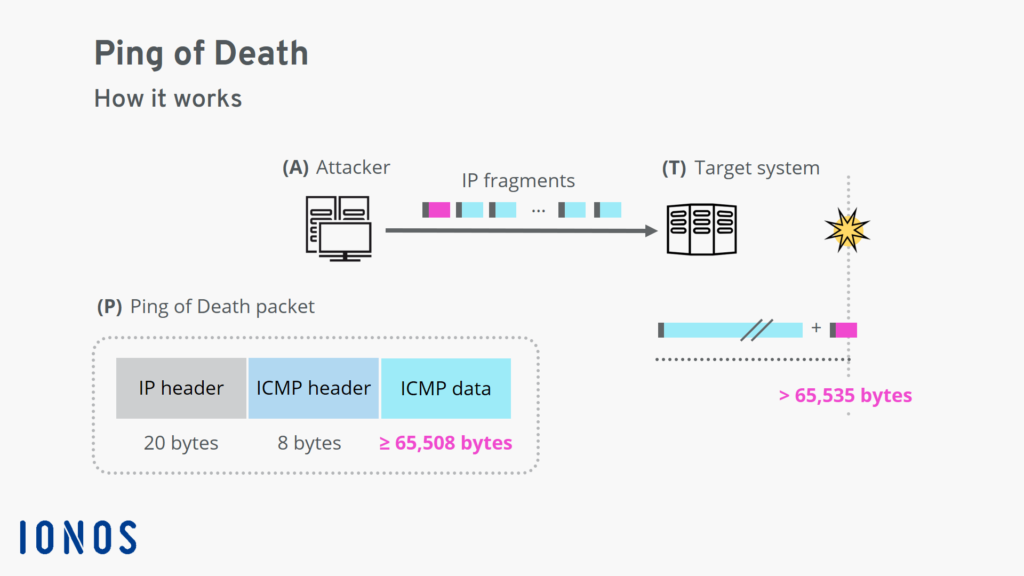
Um Ping da Morte (PoD, na sigla em inglês) é um tipo de ataque de Negação de Serviço (DoS, na sigla em inglês) que envia deliberadamente pacotes IP maiores que os 65,536 bytes permitidos pelo protocolo IP . Uma das características do TCP /IP é a fragmentação, que permite que um único pacote seja dividido em segmentos menores.
Esse tipo de ataque DoS começou na década de 90, quando a maioria dos sistemas operacionais não sabia como lidar com pacotes de dados muito grandes, travando, fechando inesperadamente ou reiniciando. Os ataques do tipo "Ping da Morte" são particularmente brutais porque a identidade do atacante que envia o pacote pode ser facilmente "falsificada", já que ele não precisa saber nada sobre a vítima, exceto seu endereço IP. No final da década de 90, os sistemas operacionais disponibilizaram patches para que os usuários evitassem o "Ping da Morte". Mesmo assim, muitos sites bloqueiam mensagens ICMP (Internet Control Message Protocol) em seus firewalls para prevenir futuras variações desse tipo de ataque de negação de serviço.
Não estamos dizendo que isso não acontecerá, mas o custo da proteção é tão alto em muitos casos que o conselho para uma PME é saber o que é e estabelecer um relacionamento com um fornecedor de proteção contra DDoS sem pagar pela proteção. Fornecedores de proteção contra DDoS incluem Arbor Networks, AT&T, Verizon e Akamai. Empresas de médio a grande porte devem ter contratos para se proteger em segundos quando atingidas por um ataque DDoS. PMEs não devem.
Fontes:
Leitura Adicional:
Como funciona um ataque Ping of Death?
Bug “Ping of Death” do Windows revelado – 2020
Termos relacionados:
Negação Distribuída de Serviço (DDoS)
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.