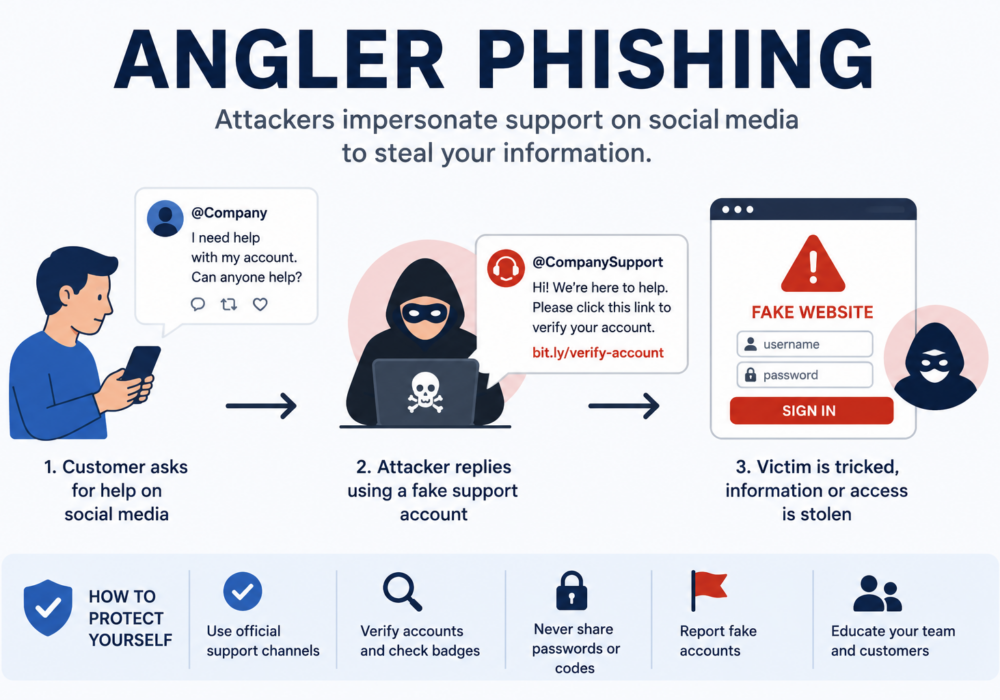
O phishing do tipo "angler" é uma forma de engenharia social na qual cibercriminosos se fazem passar pela equipe de suporte ao cliente de uma empresa nas redes sociais para enganar as pessoas e levá-las a revelar informações confidenciais, baixar malware ou fazer pagamentos fraudulentos.
Em vez de enviar e-mails de phishing, os atacantes monitoram plataformas como X (antigo Twitter), Facebook, Instagram e LinkedIn em busca de usuários que pedem ajuda às empresas. Em seguida, respondem rapidamente usando contas falsas que se assemelham muito ao perfil de suporte oficial da empresa.
Como a vítima acredita estar se comunicando com um serviço de atendimento ao cliente legítimo, o phishing do tipo "angler" pode ser altamente eficaz.
Um ataque típico de phishing direcionado a pescadores segue estes passos:
Essas contas falsas costumam parecer convincentes, dificultando para os usuários distingui-las dos canais de suporte legítimos.
Os atacantes usam o phishing do tipo "angler" para:
Pequenas e médias empresas dependem cada vez mais das redes sociais para interagir com os clientes. Se criminosos se passarem pela empresa, os clientes podem, sem saber, compartilhar informações confidenciais ou perder dinheiro, prejudicando a reputação da empresa.
As consequências potenciais incluem:
As PMEs geralmente têm menos recursos para monitorar as mídias sociais continuamente, o que as torna alvos atraentes.
Os provedores de serviços gerenciados (MSPs) frequentemente oferecem suporte por e-mail, chat e redes sociais. Os invasores podem se passar por técnicos ou contas de suporte de MSPs para atacar clientes.
Os riscos incluem:
Como os MSPs são consultores de confiança, os atacantes frequentemente exploram essa confiança para enganar os clientes.
As organizações podem reduzir seus riscos por meio de:
| Phishing de pescador | Phishing tradicional |
|---|---|
| Acontece nas redes sociais. | Geralmente entregue por e-mail ou mensagem de texto. |
| Finge ser do suporte ao cliente | Finge ser bancos, empresas ou colegas de trabalho. |
| Tem como alvo pessoas que buscam assistência. | A mensagem tem como alvo qualquer pessoa que a receba. |
| Geralmente começa com publicações públicas | Geralmente começa com mensagens não solicitadas. |
O phishing do tipo "angler" é um ataque de phishing baseado em redes sociais que explora a confiança no suporte ao cliente, personificando contas legítimas da empresa. Para pequenas e médias empresas (PMEs), pode prejudicar o relacionamento com o cliente, levar a fraudes e afetar negativamente a reputação da marca. Para provedores de serviços gerenciados (MSPs), representa um risco ainda maior, pois os atacantes podem se passar por técnicos de confiança para obter acesso aos sistemas dos clientes. Monitorar as redes sociais, educar os usuários e proteger as contas oficiais são defesas essenciais contra o phishing do tipo "angler". Para PMEs, isso oferece um sistema de alerta precoce contra comprometimento de contas e ransomware. Para MSPs, permite a proteção proativa do cliente, fortalece as ofertas de segurança gerenciada e demonstra o valor contínuo da cibersegurança, identificando ameaças antes que se tornem incidentes.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.