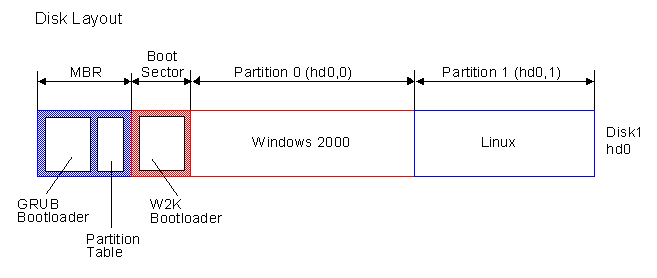
O Master Boot Record (MBR) é a informação presente no primeiro setor de qualquer disco rígido que identifica como e onde um sistema operacional está localizado para que possa ser inicializado (carregado) na memória principal do computador, ou memória de acesso aleatório (RAM) . O Master Boot Record também é chamado, às vezes, de "setor de partição" ou "tabela de partição mestre", pois inclui uma tabela que localiza cada partição em que o disco rígido foi formatado. Além dessa tabela, o MBR também inclui um programa que lê o registro do setor de inicialização da partição que contém o sistema operacional a ser inicializado na RAM. Por sua vez, esse registro contém um programa que carrega o restante do sistema operacional na RAM.
Os atacantes usaram um malware destrutivo do tipo "wiper" para destruir o Registro Mestre de Inicialização (MBR) de um computador, tornando-o inoperável. Ao destruir o MBR, o malware impede que a máquina carregue o sistema operacional. Sem um sistema operacional, não há como sobrescrever o Registro Mestre de Inicialização e a máquina se torna completamente inútil e irrecuperável.
O malware Wiper tem sido usado, segundo relatos, por Estados-nação em incidentes de hacking patrocinados por governos. Por exemplo, em fevereiro de 2022, ameaças persistentes avançadas (APTs) russas foram associadas a um ataque a 70 sites do governo ucraniano, utilizando esse malware destrutivo. Esse malware foi usado para atacar o governo ucraniano, organizações sem fins lucrativos e de TI, além de intensificar ataques e espionagem contra alvos militares. Contudo, pequenas e médias empresas raramente são atacadas com essas ferramentas sofisticadas de malware capazes de destruir um computador. Ainda assim, existem medidas de proteção que toda organização deve adotar para reduzir a probabilidade de ser vítima de malware Wiper ou outros tipos de ataques.
Recomendações adicionais de segurança cibernética
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Limpador usado em ataque à rede nacional de mídia do Irã
Mais informações surgem sobre o malware WhisperGate que atingiu a Ucrânia
Termos relacionados:
Vírus do setor de inicialização
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

