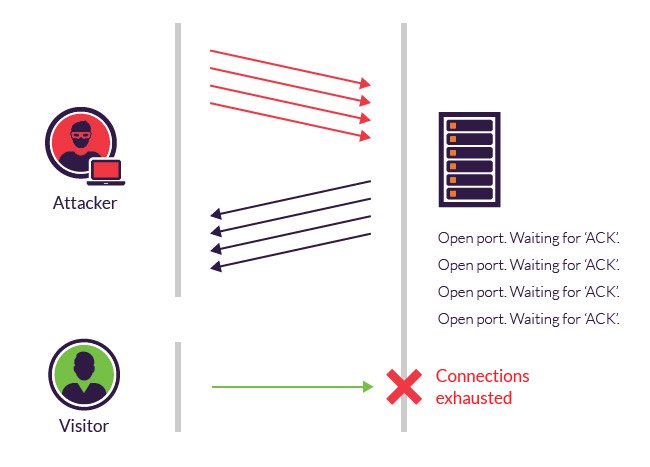
O flooding é um ataque de negação de serviço (DoS) projetado para derrubar uma rede ou outro serviço devido ao grande volume de tráfego, daí o termo "flooding" (inundação). Esses ataques de flooding ocorrem quando uma rede fica sobrecarregada com informações, também conhecidas como pacotes, iniciando solicitações de conexão incompletas que ela não consegue mais processar. Quando um atacante inunda o sistema com essas solicitações que não podem ser concluídas, ele preenche o buffer de memória da rede. Quando o buffer de memória está cheio de dados, nenhuma outra conexão pode ser feita com a rede, causando uma negação de serviço.
Fonte: Webopedia
Termos relacionados: Negação de serviço (DoS) , Negação de serviço distribuída (DDoS)
Ataques de Negação de Serviço podem representar uma ameaça potencial contra empresas de jogos de azar ou outras empresas de médio a grande porte, como bancos e empresas de defesa. Ataques DoS raramente são usados contra PMEs, a menos que perturbem um grupo de hackers. Em outros casos, um grupo de hackers contra outro. Não estamos dizendo que isso não acontecerá, mas o custo da proteção é tão alto em muitos casos que o conselho para uma PME é saber o que é e estabelecer um relacionamento com um fornecedor de proteção DDoS sem pagar pela proteção. Os fornecedores de proteção DDoS incluem: Arbor Networks, AT&T, Verizon e Akamai. Empresas de médio a grande porte devem ter contratos em vigor para se protegerem em segundos quando atingidas por um ataque DDoS. PMEs não devem.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.