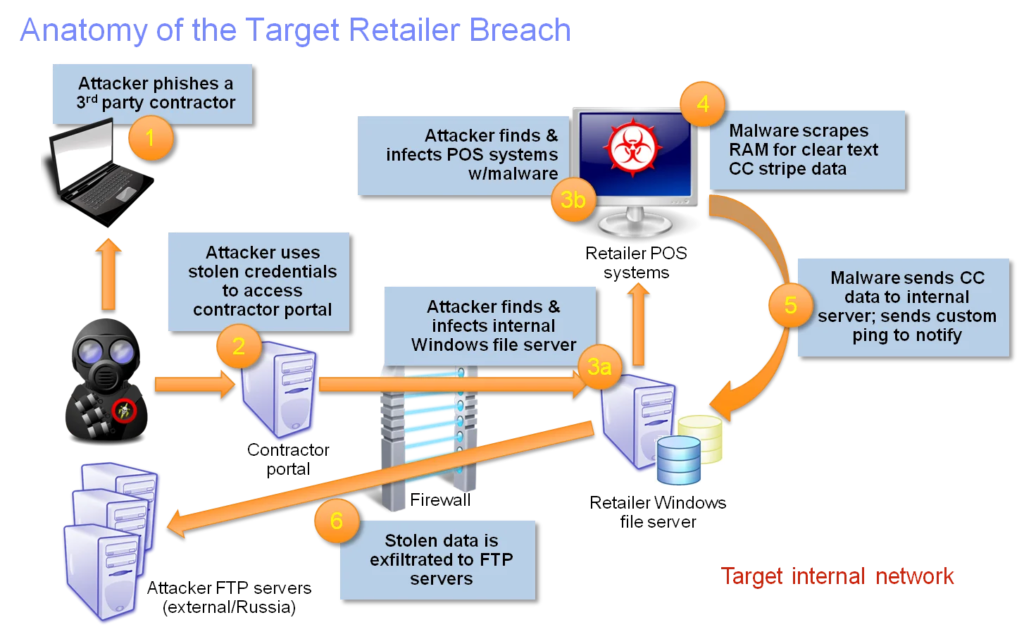
Uma intrusão em um sistema POS é um ataque que ocorre no dispositivo de ponto de venda. O dispositivo POS em lojas de varejo processa transações com cartão de crédito no caixa. Os dispositivos mais novos permitem que você aproxime ou insira seu cartão de crédito para pagar pelas suas mercadorias. Terminais POS mais antigos ainda exigem que você passe a tarja magnética para concluir a venda. A maioria dos dispositivos POS utiliza alguma variante do Windows ou do Unix. Malwares podem ser executados em qualquer um desses sistemas operacionais, permitindo que hackers roubem as informações do seu cartão de crédito.
Os dispositivos POS modernos (toque e insira) criptografam os dados recebidos do chip do seu cartão de crédito antes de enviá-los do próprio dispositivo POS para um fornecedor de subscrição do comerciante que valida se o cartão é bom e envia uma mensagem sim (aprovado) ou não (recusado) para o software de ponto de venda da loja de varejo, que registra a transação e imprime um recibo.
Dispositivos POS mais antigos leem a tarja magnética no verso do cartão, não criptografam as informações coletadas e as enviam para aprovação ou rejeição. Esses dispositivos POS são muito mais fáceis de roubar do que os dispositivos mais modernos de toque e inserção.
O Apple Pay e o Google Pay vão além, fornecendo um número de cartão de crédito fictício ao dispositivo POS, que é enviado a um corretor do estabelecimento para compensação. O estabelecimento possui o número original do cartão de crédito registrado para processamento e tabelas para associar o número do cartão falso ou fictício ao indivíduo que efetua a compra em questão. Essa abordagem complexa para transações com cartão de crédito é o método mais seguro em uso atualmente, pois protege o número original do cartão do titular do cartão de ser visto em uma transação com cartão de crédito local na loja, evitando assim que hackers roubem o número do cartão.
Fonte: TrendMicro
Leitura complementar: Uma primeira análise da intrusão no alvo, malware
Por que o Google Pay e o Apple Pay são mais seguros do que os cartões de crédito tradicionais
Termos relacionados: Malware , Criptografia
Invasões em POS são uma grande preocupação para varejistas, que podem perder uma quantidade significativa de negócios durante e após uma violação. Os varejistas devem atualizar seus sistemas de POS para dispositivos sem contato (compatíveis com RFID) que criptografam as informações do cartão de crédito antes de deixar o dispositivo POS e enviá-lo para aprovação a um segurador do comerciante. A partir de outubro de 2018, a responsabilidade passou dos seguradores do comerciante para qualquer varejista que não tenha atualizado seus dispositivos POS para dispositivos compatíveis com Tap, Chip e PIN. Os consumidores devem verificar seus extratos de cartão de crédito regularmente em busca de fraudes. Muitas empresas de cartão de crédito, como a Capital One, por exemplo, têm ferramentas de monitoramento de roubo de identidade que o notificarão no momento em que uma compra for feita que não esteja alinhada com seus padrões de compra. Estar vigilante ajudará você a identificar problemas rapidamente e pará-los imediatamente. Ao contrário dos cartões de débito, que podem levar semanas para recuperar o dinheiro roubado, os fornecedores de cartão de crédito têm uma mentalidade de restaurar os fundos primeiro e provar a fraude depois, o que significa que os consumidores podem facilmente se recuperar de qualquer fraude com a facilidade de um único telefonema rápido. Cartões de crédito são mais seguros para recuperação de fraudes, mas podem incentivar as pessoas a gastar mais do que com cartões de débito. Essa é uma decisão sobre a qual a CyberHoot não pode aconselhá-lo.
https://www.youtube.com/watch?v=n6zixRxBeGs
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.