Uma consulta Google Dork , às vezes chamada apenas de dork , é uma sequência de pesquisa que usa operadores de busca avançados para encontrar informações que não estão facilmente disponíveis em um site. O Google Dorking, também conhecido como Google Hacking, pode retornar informações difíceis de localizar por meio de consultas de pesquisa simples. O atacante pode usar essas consultas complexas para encontrar informações que foram publicadas acidentalmente na Internet, geralmente devido a um erro de configuração acidental nas soluções de software online de uma empresa.
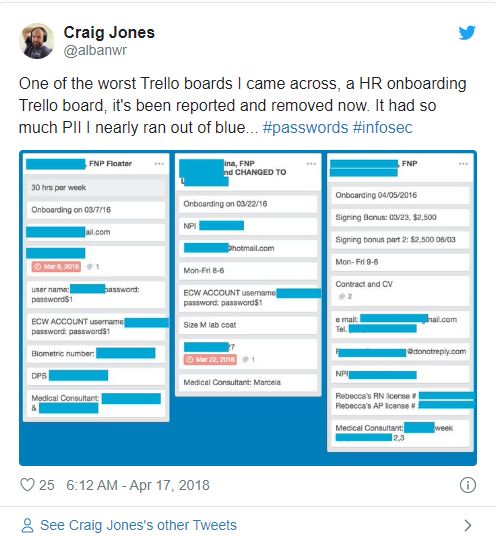
Recentemente, o Trello foi citado pelo pesquisador de segurança Craig Jones (veja a imagem abaixo) devido à grande quantidade de informações pessoais não públicas (NPPI) que um quadro de integração de RH do Trello havia publicado na internet. O Trello é uma ferramenta de gerenciamento de projetos e recursos humanos que permite publicar seus projetos na internet. Infelizmente, algumas organizações de RH publicaram informações salariais, senhas e endereços, como revelado neste artigo de Google Dorking.
Fonte: TechTarget
Leituras relacionadas: Google Dorks: Uma maneira fácil de hackear
Os funcionários de pequenas e médias empresas (PMEs) devem estar cientes das informações que manipulam e do que podem fazer para evitar que isso aconteça com eles. Existem algumas opções para reduzir a probabilidade de ocorrência de incidentes. Uma delas é treinar os funcionários em conceitos básicos de segurança cibernética para aumentar a conscientização sobre questões como essa. As PMEs também podem limitar o número de funcionários com direitos administrativos nesses aplicativos online. Fazer isso, ao mesmo tempo que responsabiliza os administradores pelo manuseio e proteção adequados de informações críticas, pode, por vezes, evitar a divulgação acidental de informações sensíveis e confidenciais. Por fim, pode ser interessante desenvolver um processo de aprovação e revisão de segurança cibernética para as soluções em nuvem que sua PME permite implementar. Oriente seus funcionários a não começarem a usar esses serviços sem registrá-los por meio de um processo conhecido e amplamente divulgado, que todos os funcionários assinem e concordem em seguir.
https://www.youtube.com/watch?v=HH6edTy3mQI&feature=emb_logo
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

