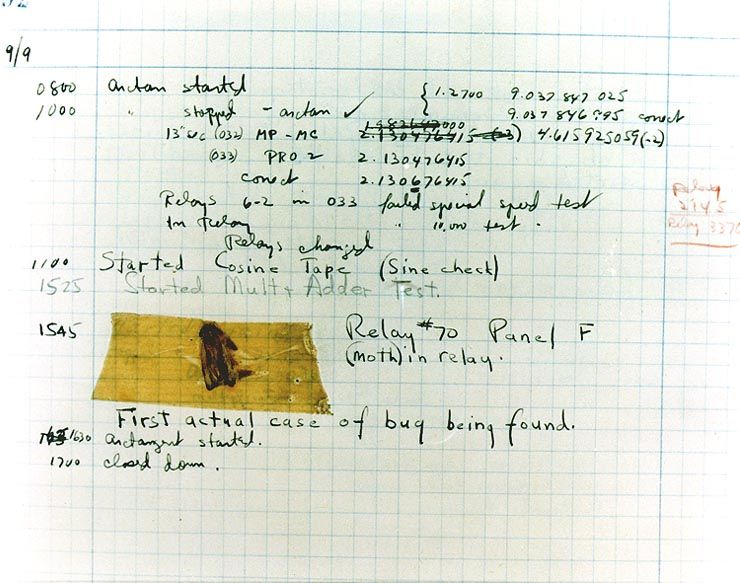
Um bug é um defeito, falha ou imperfeição inesperada e relativamente pequena em um sistema ou dispositivo de informação. Esses pequenos defeitos ou falhas geralmente são causados por erro humano na escrita do código-fonte ou no projeto do meio, resultando na falha do sistema ou em sua simples inoperância. Bugs podem, por vezes, se revelar vulnerabilidades de segurança que precisam ser corrigidas por meio de atualizações do software ou dispositivo em questão.
A origem deste termo supostamente remonta à época do mainframe da IBM, no início da década de 1950, quando uma mariposa foi encontrada morta dentro do computador, do tamanho de uma sala. Este "BUG" causou o mau funcionamento de todo o mainframe, dando origem à palavra "Bug" em nosso uso comum.
As PMEs precisam de soluções para gerenciar bugs. Normalmente, essas soluções vêm na forma de um sistema de gerenciamento de patches para instalar rapidamente as correções de software dos fornecedores assim que forem lançadas ao público. Os patches geralmente corrigem vulnerabilidades de segurança importantes. As PMEs e os MSPs precisam se planejar com antecedência, criando políticas que definam a rapidez de reação com base na criticidade de uma vulnerabilidade específica. Para os usuários do CyberHoot, a biblioteca de Modelos de Políticas contém um Processo de Gerenciamento de Alertas de Vulnerabilidades (VAMP) implementado. Com esse processo em vigor, você tem diretrizes claras sobre quando e qual a intensidade da ação necessária para uma determinada vulnerabilidade ou exposição.
Considere a implementação de uma solução de gerenciamento de patches baseada em nuvem para atualizar automaticamente o software sempre que e onde for necessário. A maioria dos provedores de serviços gerenciados utiliza uma das três principais soluções de monitoramento e gerenciamento remoto (RMM) ( Connectwise , Datto e Kaseya) para aplicar patches em seus sistemas gerenciados. Essas soluções de RMM também oferecem monitoramento e acesso remoto, além de serviços de aplicação de patches testados e validados para seus clientes.
Soluções independentes de gerenciamento de patches para empresas que não utilizam as soluções RMM mencionadas acima incluem ManageEngine e Automox.
Além de adotar um sistema de gerenciamento de patches, a CyberHoot recomenda as seguintes práticas recomendadas para proteger indivíduos e empresas contra ataques cibernéticos online e limitar os danos causados por eles:
Fontes : Glossário do NCSD, Referência Histórica
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

