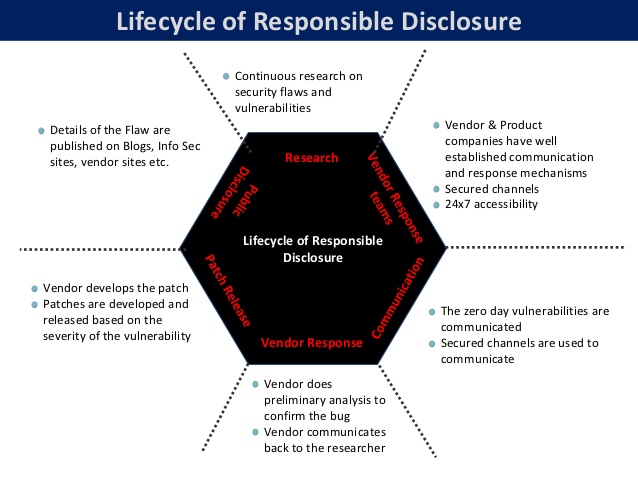
Divulgação Responsável refere-se à prática recomendada pela maioria dos pesquisadores de segurança, que consiste em não divulgar uma vulnerabilidade crítica em um produto de software até que uma correção ou patch do fornecedor esteja prontamente disponível. Isso geralmente ocorre quando equipes como o Project Zero do Google , criado para descobrir e corrigir falhas de segurança, descobrem uma vulnerabilidade e não divulgam a informação ao público. O motivo pelo qual os analistas e pesquisadores de segurança não podem compartilhar a informação publicamente é que hackers e cibercriminosos costumam ser muito mais rápidos em atacar e explorar a vulnerabilidade anunciada do que os fornecedores conseguem produzir um patch, e os clientes conseguem implantar esse patch para se protegerem e protegerem suas redes, dados e sistemas. É por isso que isso é chamado de Divulgação Responsável e é considerado uma prática recomendada, embora não existam leis que obriguem os pesquisadores de segurança a segui-la.
Termos relacionados: Programas de recompensa por bugs , Vulnerabilidade , Vulnerabilidade de dia zero
Leitura complementar: Os desafios da pesquisa cibernética e da divulgação de vulnerabilidades em dispositivos de saúde conectados.
Fonte: CSO Online
Sim. Muitas PMEs desenvolvem software para distribuição e uso online. Como proprietário de uma PME, você deveria considerar anunciar um programa de recompensas por bugs para o seu produto, incentivando a " divulgação responsável" por parte de pesquisadores de segurança. Este é um pequeno incentivo financeiro para pessoas que encontram uma falha crítica no seu software, para que a reportem a você em vez de vendê-la na Dark Web ou na Deep Web.
Em segundo lugar, as PMEs devem ter um Processo de Gerenciamento de Alertas de Vulnerabilidade (também conhecido como VAMP) que defina os prazos para a correção de vulnerabilidades críticas no software e hardware que você usa para administrar seus negócios. Para bugs de Severidade 1, que podem comprometer remotamente sua rede, dados ou sistemas, você precisa corrigir o mais rápido possível.
A CyberHoot tem um processo VAMP para ajudar a orientar as PMEs a desenvolver suas próprias práticas recomendadas relacionadas a vulnerabilidades de Dia Zero, aplicação de patches e divulgação responsável.
https://youtube.com/watch?v=t5UKO4jjevw
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

