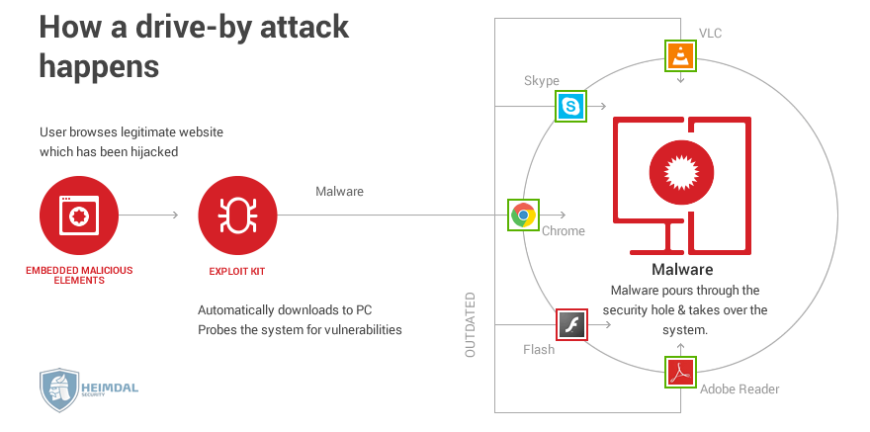
Um download automático (drive-by download) é o download não intencional de código malicioso para o seu computador ou dispositivo móvel, o que pode comprometer a sua segurança e deixá-lo vulnerável a novos ataques de hackers. Muitos ataques cibernéticos exigem que o usuário realize alguma ação para serem ativados, enquanto um download automático não depende da intervenção do usuário. Basta que um usuário desavisado visite uma página da web comprometida. Pode ser, por exemplo, um site de notícias recentemente comprometido, onde um código malicioso está sendo baixado secretamente em segundo plano para o seu dispositivo.
Evidências recentes publicadas pela equipe de pesquisa de vulnerabilidades do Google, Projeto Zero, mostraram que dispositivos móveis podem ser hackeados por meio de downloads drive-by, além de computadores desktop e laptops.
Fonte: McAfee
Leitura relacionada:
O Chrome em breve bloqueará o malvertising de download drive-by
Um mergulho profundo nas cadeias de exploração do iOS
A medida mais importante para uma pequena ou média empresa (PME) é garantir que os navegadores e sistemas operacionais de todos os funcionários estejam totalmente atualizados para reduzir a probabilidade de instalações maliciosas indesejadas. Em segundo lugar, existem novos serviços de DNS (Serviço de Nomes de Domínio) da Cisco (Umbrella) e da WebRoot que verificam suas solicitações de DNS e bloqueiam automaticamente o acesso a sites maliciosos conhecidos. Consulte seu provedor de serviços gerenciados (MSP) para saber se ele oferece suporte à implementação de uma dessas soluções de DNS. Em terceiro lugar, e igualmente importante à atualização de segurança, é fornecer treinamento de conscientização aos seus funcionários sobre como determinar se um site é seguro (e muitos outros tópicos). Desde julho de 2019, todos os sites devem exibir um símbolo de cadeado, o que significa que registraram um certificado SSL (Secure Socket Layer). Isso garante que todas as comunicações entre o seu computador e o site sejam criptografadas com segurança. Esses registros SSL validam a identidade do proprietário do site antes de emitir um certificado SSL. No entanto, ter um certificado SSL não garante que o site não tenha sido comprometido. Ele ainda pode estar distribuindo malware para os computadores dos usuários. O que isso permite é uma rápida comunicação de uma violação de segurança ao proprietário do site, com base nas informações de contato em seu certificado, reduzindo o tempo em que ele permanece online após a violação. Por fim, existem alguns plugins de busca segura disponíveis para navegadores que fornecem a reputação de sites que aparecem em uma busca no Google ou Bing; esses plugins são chamados de extensões de navegador. Um exemplo é a ferramenta de busca segura da McAfee, chamada Web Advisor . Algumas dessas extensões de navegador podem ser complicadas de gerenciar, instalar e dar suporte, portanto, use esta última dica com cautela. A CyberHoot recomenda o uso dessas extensões para usuários avançados, e não para o funcionário comum.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

