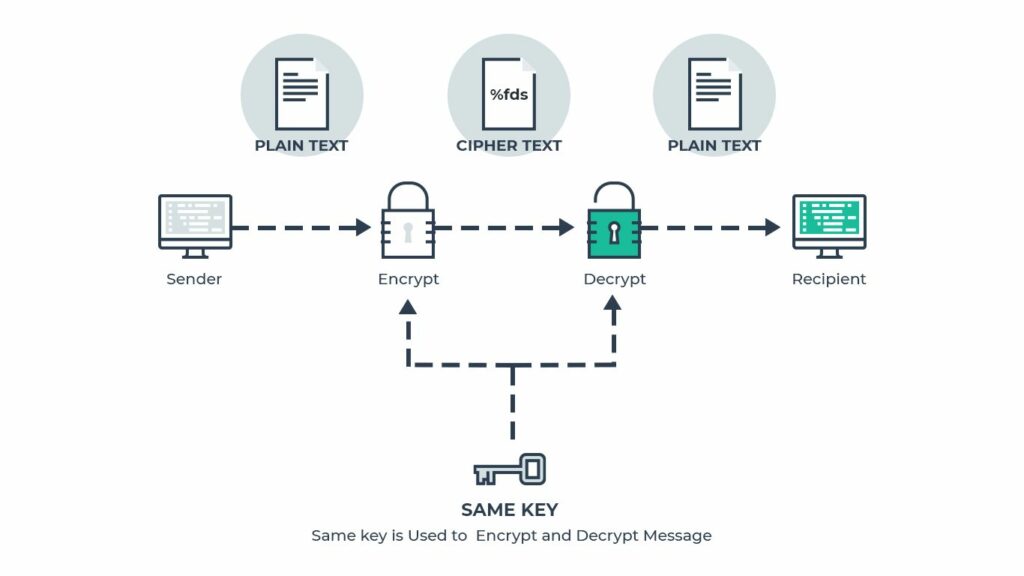
Criptografia é o processo de transformar texto simples em texto cifrado. Isso é feito convertendo dados em um formato ilegível usando uma cifra de criptografia com comprimentos de chave variáveis. Supondo que se esteja usando uma cifra de criptografia padrão da indústria, como o Advanced Encryption Standard (AES), quanto maior a chave usada, mais segura e difícil será a criptografia de ser quebrada por métodos de força bruta.
Nos últimos anos, o governo dos EUA (políticos e agências de 3 letras) têm feito lobby por uma porta dos fundos para padrões de criptografia como AES porque a criptografia é “dificultando suas investigações e encorajando criminosos”.Termos de criptografia relacionados: Codificar, Criptografar, Cifrar, Criptografia, Texto Simples, Criptografia de Chave Pública, Chave Simétrica, Infraestrutura de chave pública, chave privada, Chave Secreta, chave pública
Fonte: CNSSI 4009, ICAM SAML 2.0 WB SSO Profile 1.0.2
A criptografia é importante para uma PME para proteger a confidencialidade de informações críticas e sensíveis. PMEs podem estar sujeitas a controles legislativos, como HIPAA ou PCI, que exigem que formas específicas de dados (registros de saúde, informações de PAN de cartão de crédito) sejam protegidas contra divulgação (protegendo a confidencialidade). A melhor estratégia para PMEs lidarem com tais requisitos é NÃO ter esses dados em sua posse. Por exemplo, as obrigações de conformidade com o PCI podem frequentemente ser evitadas por meio de parcerias com serviços web online que realizam a autorização de crédito fora do seu site ou loja e simplesmente fornecem à PME um código de autorização. No entanto, nos casos em que uma PME precisa coletar e armazenar esses dados críticos e sensíveis, a criptografia AES é sua aliada e deve ser usada. Apenas certifique-se de proteger as chaves de descriptografia. Além disso, a criptografia pode transformar um evento de perda de dispositivo em uma perda financeira, mas não em uma violação de segurança cibernética, criptografando laptops com Microsoft BitLocker ou Apple FileVault. Como o gerenciamento de chaves pode ser um problema, certifique-se de ter um programa para armazenar as chaves de descriptografia em um local seguro e não nos próprios dispositivos criptografados. Além disso, a CyberHoot recomenda:
Definir senhas de criptografia em documentos importantes enviados por e-mail (o Microsoft Office agora tem criptografia AES integrada, que é muito boa e confiável, ao contrário dos primeiros anos de 2000 a 2010, quando era fácil decifrá-la).
Eduque os funcionários sobre quais dados precisam ser criptografados, como criptografar e como manter a si mesmos e à empresa seguros.
Para mais informações sobre criptografia (especificamente criptografia assimétrica), assista ao breve vídeo abaixo:
Fique por dentro das últimas novidades insights de segurança
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.