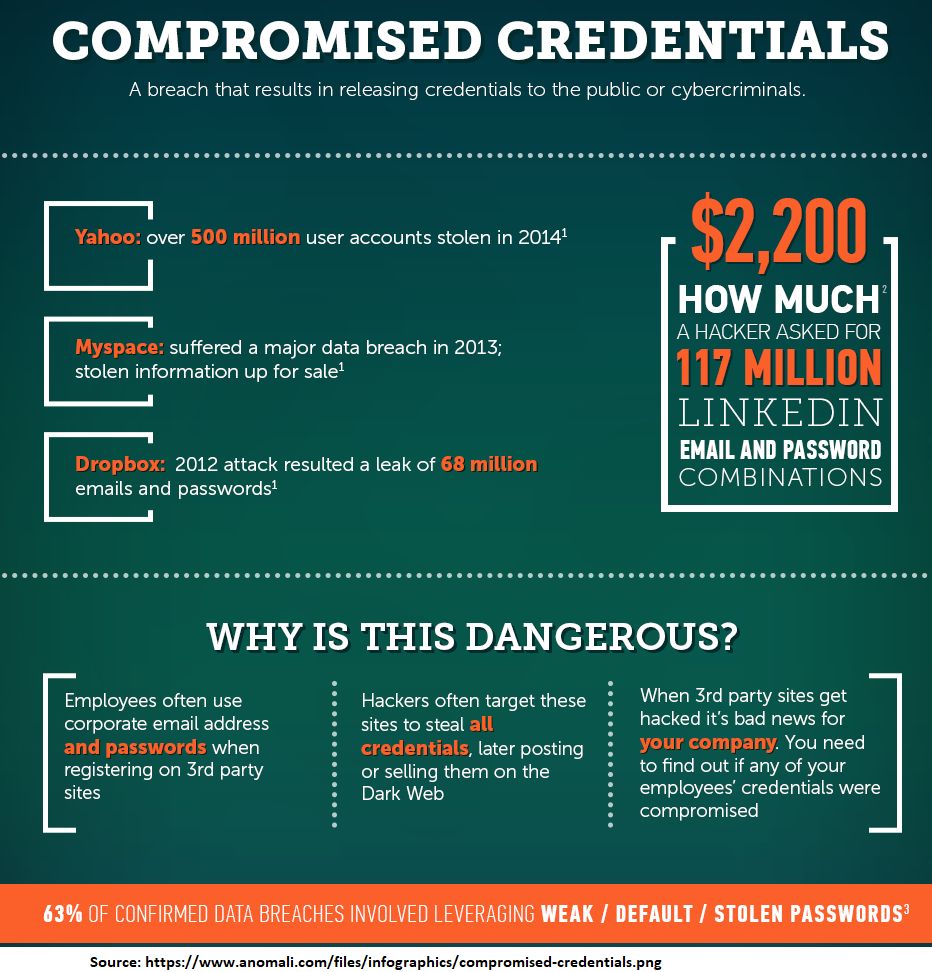
Credenciais Comprometidas ocorrem quando o nome de usuário e a senha de um usuário desavisado estão em posse de um hacker. Essas credenciais foram comprometidas. O comprometimento pode ocorrer de diversas maneiras. Duas das mais comuns são sites violados, como mostrado no gráfico acima (Yahoo, Myspace e DropBox são exemplos de violações em larga escala).
Outra forma é o resultado de uma campanha de phishing bem-sucedida, na qual funcionários tentam abrir um documento ou arquivo enviado por um colega ou parceiro de negócios e ele imediatamente solicita suas credenciais do Google ou da Microsoft. O que realmente acontece é que você está em um site de hackers que roubará suas credenciais de e-mail se você as inserir.
Os resultados podem ser devastadores. Os hackers sabem que, uma vez que invadem a conta de e-mail de um funcionário, podem enviar outro ataque de phishing para roubar as credenciais de TODOS os endereços de e-mail daquela conta comprometida. É isso que torna esses ataques tão devastadores, rápidos e eficazes. Para mais informações sobre um evento real, leia o artigo do blog intitulado: Ataque Dominó.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.