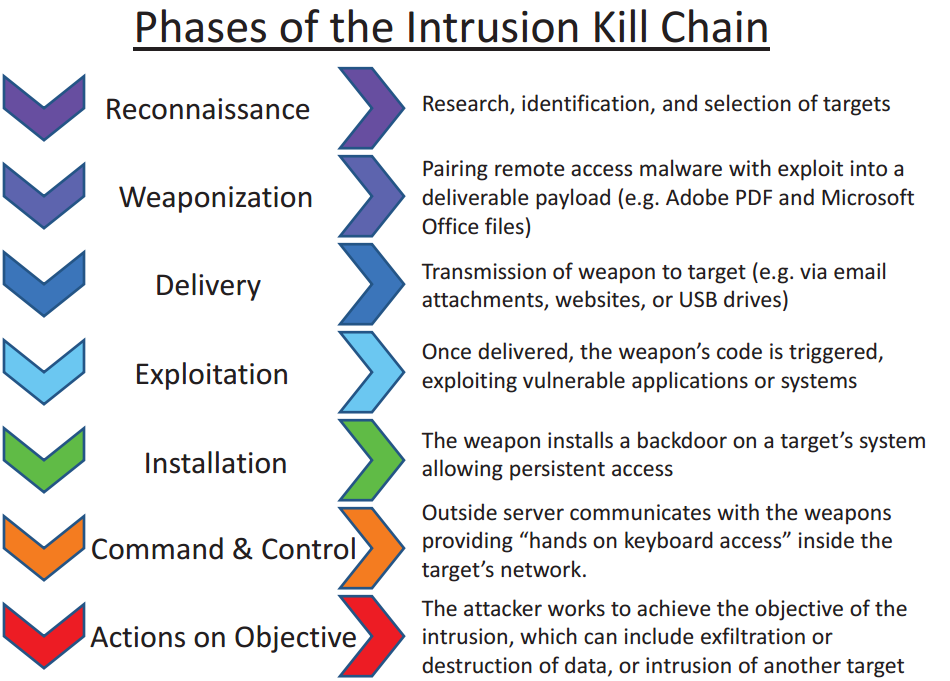
Uma Kill Chain (cadeia de eliminação) em cibersegurança revela as fases de um ataque cibernético, desde o reconhecimento inicial até o objetivo de exfiltração de dados. As Kill Chains também são usadas como ferramentas de gerenciamento para profissionais de segurança, auxiliando na melhoria contínua da segurança de seus sistemas e redes. De acordo com a Lockheed Martin, as ameaças precisam passar por diversas fases na Kill Chain, incluindo:
Em resumo, sim. As cadeias de ataque ilustram o processo pelo qual os hackers se infiltram na sua rede. Interromper a cadeia de ataque significa descobrir o hacker antes que ele complete o objetivo 7 – Ações no Objetivo . Como proprietário de uma pequena ou média empresa (PME), você deseja construir um programa de cibersegurança robusto que possa identificar hackers antes que eles executem seu objetivo. Na maioria dos casos, esse objetivo é instalar um ataque de ransomware para forçar um pagamento em bitcoin. As PMEs podem interromper a cadeia de ataque por meio de educação e treinamento de conscientização para impedir que as etapas 3 a 7 ocorram.
Fonte: Lockheed Martin, Varonis
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.