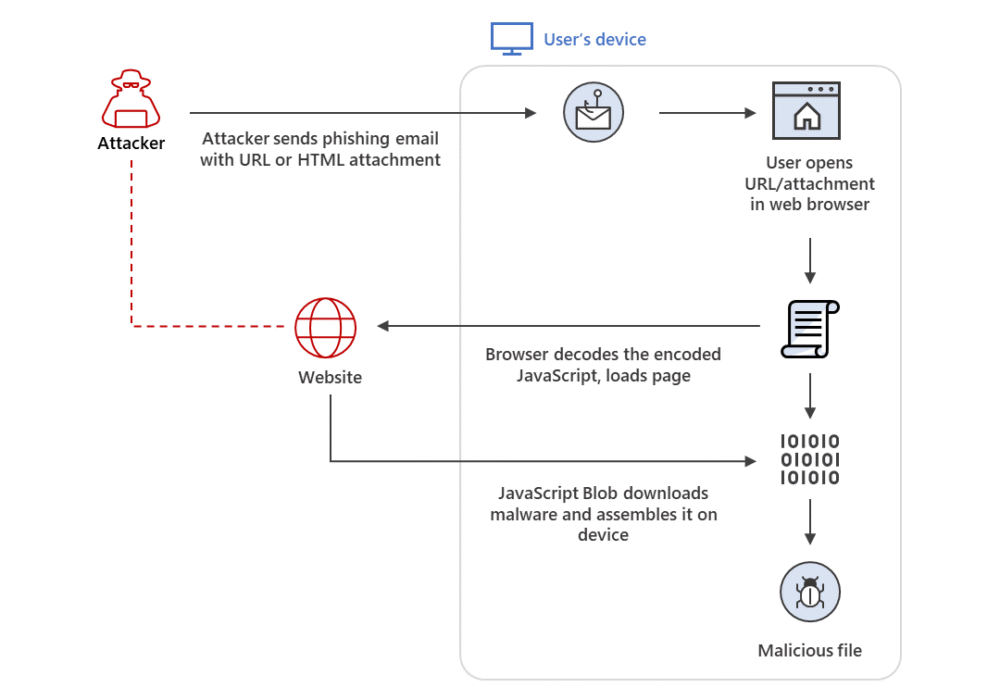
O contrabando de HTML é uma técnica evasiva de distribuição de malware que explora recursos legítimos de HTML5 e JavaScript para implantar malware bancário, Trojans de Acesso Remoto (RATs) e outras cargas maliciosas, visando ataques direcionados. Como o nome sugere, o contrabando de HTML permite que um invasor "contrabandeie" um script malicioso codificado dentro de um anexo HTML ou página web especialmente criada para uma empresa, burlando suas defesas normais. Quando um usuário vítima abre o HTML em seu navegador, este decodifica um script inócuo, que então se conecta à internet para baixar o verdadeiro script malicioso. Este, por sua vez, cria ou reconstrói um malware perigoso no dispositivo da vítima. Ao longo do processo, como todas as comunicações foram criptografadas por padrão, o malware foi contrabandeado para a máquina do usuário alvo.
O contrabando de HTML é possível com o atributo "download" do HTML5 para tags âncora. Quando um usuário clica no link HTML, o download do arquivo referenciado na tag "href" é acionado. Por exemplo:
Clique
Quando um usuário clica no link, o arquivo "evil.doc" é salvo no dispositivo e nomeado "innocent.doc". O mesmo pode ser feito usando Javascript:
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
A passagem de malware pelas defesas da empresa por meio desses ataques é um exemplo da corrida armamentista em hacking e defesas empresariais. Quanto mais defesas são implementadas em uma empresa média, mais sofisticação os hackers usam para contornar essas medidas de proteção. O que uma PME pode fazer para prevenir esses ataques? Continue lendo para descobrir.
Existem dois princípios básicos que podem ajudar enormemente em casos como o contrabando de HTML. Primeiro, considere implementar a segmentação de rede para reduzir a movimentação lateral caso um invasor consiga entrar na sua rede. Segundo, implemente o princípio do menor privilégio (removendo os direitos administrativos dos usuários finais) para que, se hackers tentarem comprometer a máquina de um usuário final, talvez falhem porque os privilégios não estejam disponíveis para serem explorados. No entanto, se tiverem sucesso, o computador do usuário não terá acesso a tudo, o que limita o dano potencial (pelo menos inicialmente). Outras ações que podem ser tomadas incluem treinamento de conscientização em segurança, para identificar esses tipos de ataque e preveni-los desde o início. Continue lendo para conhecer mais medidas de proteção que as empresas podem adotar sem gastar muito.
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Fontes:
Leitura Adicional:
Emotet ressurgindo como o principal malware em circulação
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.