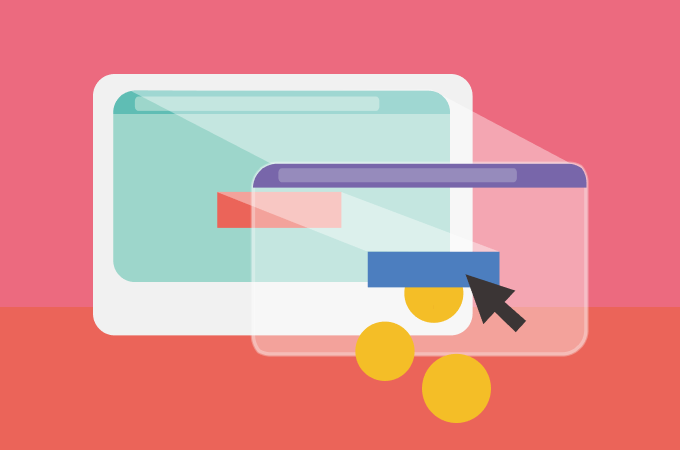
Clickjacking , também conhecido como " Ataque de Redirecionamento de UI ", ocorre quando um atacante usa múltiplas camadas transparentes ou vagas para enganar um usuário, fazendo-o clicar em um botão ou link em outra página quando, na verdade, pretendia clicar na página principal. Dessa forma, o atacante "sequestra" os cliques destinados à sua página e os redireciona para outra página, provavelmente pertencente a outro aplicativo, domínio ou ambos.
Utilizando uma técnica semelhante, as teclas digitadas também podem ser sequestradas. Com uma combinação cuidadosamente elaborada de folhas de estilo, iframes e caixas de texto, um usuário pode ser levado a acreditar que está digitando a senha de seu e-mail ou conta bancária, quando, na verdade, está digitando em um frame invisível controlado pelo atacante.
Um dos exemplos mais famosos de Clickjacking foi um ataque à página de configurações do plugin Adobe Flash . Ao carregar essa página em um iframe invisível, um atacante podia enganar o usuário para que alterasse as configurações de segurança do Flash, permitindo que qualquer animação em Flash utilizasse o microfone e a câmera do computador.
Embora possa ser difícil para o proprietário típico de uma pequena ou média empresa tomar medidas para evitar que isso aconteça, há algumas coisas que sua equipe de TI pode ajudar a configurar. De acordo com a OWASP , existem três estratégias principais que podem ser usadas para se defender contra esses ataques:
Observe que esses mecanismos são independentes entre si e, sempre que possível, mais de um deles deve ser implementado para fornecer uma defesa completa. Além dessas ações, estas medidas básicas devem ser implementadas para proteger seus usuários:
Fontes:
Recursos para desenvolvedores da Mozilla
Leitura Adicional:
PortSwigger – Encontre vulnerabilidades de Clickjacking
Security Boulevard – Prevenção de ataques de clickjacking
Termos relacionados:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

