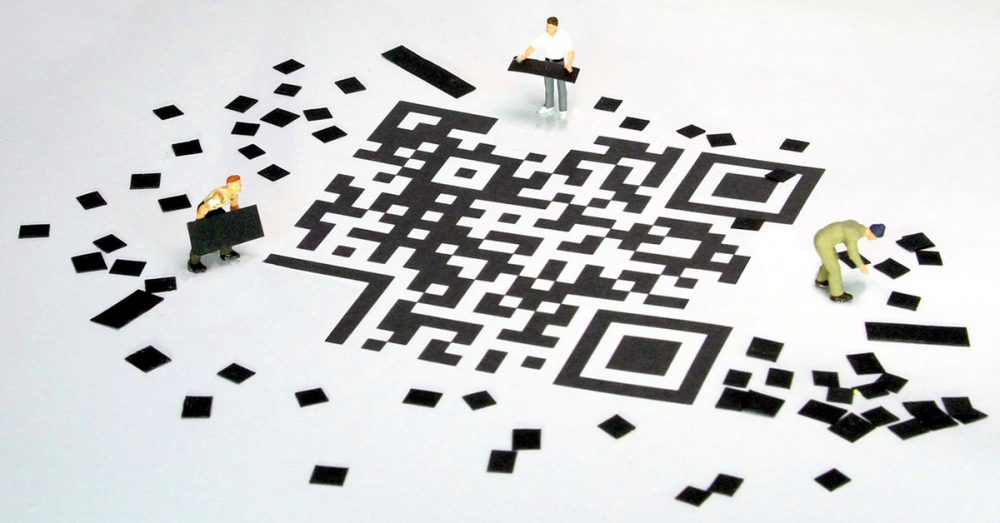
Um código QR (Quick Response) é um tipo de código de barras que contém um padrão de pontos e linhas. Ele pode ser lido usando um leitor de QR ou a câmera de um smartphone. Após a leitura, o dispositivo converte os pontos e linhas do código em números ou uma sequência de caracteres. Por exemplo, ler um código QR com o seu celular pode abrir um URL no navegador da web do seu telefone. Todos os códigos QR têm formato quadrado e incluem três contornos quadrados nos cantos inferior esquerdo, superior esquerdo e superior direito. Esses contornos quadrados definem a orientação do código.
Os códigos QR se tornaram muito populares devido à pandemia de COVID-19. Muitos restaurantes e bares agora usam códigos QR em seus cardápios para reduzir a transmissão do vírus e a mão de obra necessária para limpar cardápios físicos tradicionais. Outros usos dos códigos QR incluem tarefas escolares, etiquetas de bagagem, informações de contato de emergência no verso de uma pulseira de alerta médico, etiquetas de identificação de animais de estimação e até mesmo históricos familiares em lápides. Com todos esses benefícios incríveis, será que os hackers encontraram maneiras de cooptar essa tecnologia para uso malicioso?
É claro que os hackers transformaram os códigos QR em ferramentas mágicas de invasão! Eles inserem URLs maliciosos contendo malware em um código QR que, ao ser escaneado, tenta extrair seus dados do seu dispositivo móvel comprometido. Outros hackers inserem um URL malicioso em um código QR que direciona você para um site de phishing , onde usuários desavisados divulgam informações pessoais ou financeiras.
Como os humanos não conseguem ler códigos QR, é fácil para invasores alterarem um código QR para apontar para um recurso alternativo sem serem detectados. Embora muitas pessoas saibam que códigos QR podem abrir uma URL, elas podem estar menos cientes das outras ações que os códigos QR podem iniciar no dispositivo de um usuário.
Um ataque típico envolve a publicação de QR codes maliciosos em público, às vezes encobrindo QR codes legítimos. Usuários desavisados que escaneiam o código são direcionados a uma página web maliciosa que pode hospedar um kit de exploração, levando ao comprometimento do dispositivo ou a uma página de login falsa para roubar as credenciais do usuário. QR codes eram usados para pagamentos móveis em uma empresa de transporte compartilhado até que hackers substituíram seu sistema de pagamento por um QR code falso e simplesmente o colaram sobre o QR code de pagamento original da empresa. Não use QR codes para transações críticas, como receber pagamentos.
Ao conhecer esses ataques com códigos QR, você poderá usá-los com cautela ao jantar fora, para verificar uma pulseira de alerta médico em caso de emergência ou até mesmo para encontrar o dono de um animal de estimação perdido. Siga as recomendações da CyberHoot abaixo para reduzir a probabilidade de ser vítima de um golpe com código QR.
Fontes:
Leitura Adicional:
Os códigos QR precisam de uma reformulação em termos de cibersegurança.
Termos relacionados:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

