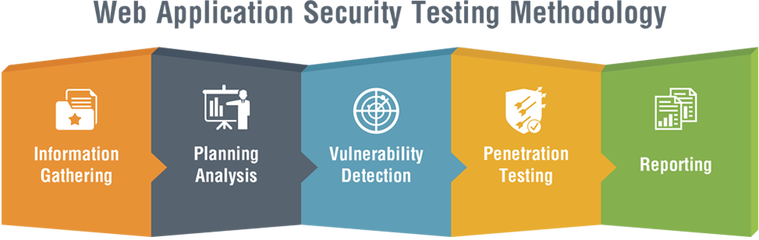
Uma Avaliação de Segurança de Aplicações é realizada manual ou automaticamente, geralmente de forma contínua ao longo do ciclo de vida do desenvolvimento de software. Normalmente, inclui o foco no uso de protocolos seguros, a realização de verificações de segurança definidas no código da aplicação, a realização de avaliações regulares do código e o treinamento de desenvolvedores em práticas de codificação seguras e erros comuns ( OWASP Top 10 ). As avaliações de segurança de aplicações web são projetadas para monitorar continuamente a segurança do website, ajudando a identificar e proteger contra vulnerabilidades da aplicação, e mantendo as aplicações de suporte e os sistemas subjacentes totalmente atualizados e com os patches de segurança instalados.
Fonte: White Hat Security
Leitura complementar: O mercado de avaliação de segurança está em plena expansão em todo o mundo.
Termos relacionados: Firewall , Vulnerabilidade
As Avaliações de Segurança de Aplicativos Web verificam e monitoram tráfego e atividades de rede suspeitos e incluem uma variedade de scanners de vulnerabilidade, analisadores de código e ferramentas de teste de penetração. Pequenas e médias empresas que desenvolvem seus próprios aplicativos devem incluir essas medidas em suas atividades de desenvolvimento. As PMEs também devem fornecer treinamento aos seus desenvolvedores sobre as práticas de codificação inseguras mais comuns e os erros cometidos usando o OWASP Top 10. O CyberHoot contém uma série de 12 vídeos sobre as melhores práticas de segurança do OWASP, prontos para que seus desenvolvedores recebam esse treinamento.
https://www.youtube.com/watch?v=qqdMShR-FWw
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

