Orquestração, Automação e Resposta de Segurança (SOAR)

14 de dezembro de 2021 | Cyber Orquestração, Automação e Resposta de Segurança (SOAR)


termo cibernético soar

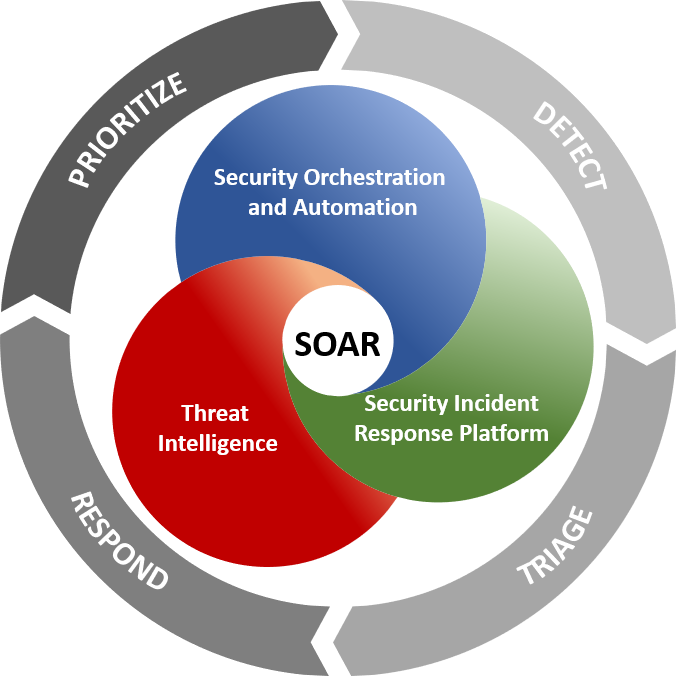
A Orquestração, Automação e Resposta de Segurança (SOAR) é um conjunto de softwares compatíveis que permite a uma organização coletar dados sobre ameaças à segurança e responder a incidentes de segurança sem intervenção humana. O objetivo de usar uma plataforma SOAR é melhorar a eficiência das operações de segurança física e digital.

Orquestração de segurança

A orquestração de segurança conecta e integra diferentes ferramentas internas e externas por meio de integrações nativas ou personalizadas e interfaces de programação de aplicativos (APIs) . Os sistemas conectados podem incluir scanners de vulnerabilidades, produtos de proteção de endpoints, análises de comportamento do usuário final, firewalls , sistemas de detecção e prevenção de intrusões e plataformas de gerenciamento de eventos e incidentes de segurança ( SEIM ), bem como feeds externos de inteligência de ameaças.

Automação de segurança

A automação de segurança, alimentada pelos dados e alertas coletados da orquestração de segurança, consome e analisa dados, criando processos automatizados e repetitivos para substituir os processos manuais. Tarefas anteriormente realizadas por analistas, como varredura de vulnerabilidades , análise de logs, verificação de chamados e auditorias, podem ser padronizadas e executadas automaticamente por plataformas SOAR. Utilizando inteligência artificial (IA) e aprendizado de máquina para decifrar e adaptar insights dos analistas, a automação SOAR pode fazer recomendações e automatizar respostas futuras. Alternativamente, a automação pode priorizar ameaças caso seja necessária intervenção humana.

Resposta de segurança

A resposta de segurança oferece aos analistas uma visão única sobre o planejamento, gerenciamento, monitoramento e geração de relatórios das ações realizadas após a detecção de uma ameaça. Também inclui atividades de resposta pós-incidente, como gerenciamento de casos, geração de relatórios e compartilhamento de inteligência sobre ameaças.

O que isso significa para uma PME?

As plataformas SOAR oferecem muitos benefícios para equipes de operações de segurança empresarial, incluindo os seguintes:

  • Detecção de incidentes e tempos de reação mais rápidos. O volume e a velocidade das ameaças e eventos de segurança estão em constante aumento. O contexto de dados aprimorado do SOAR, combinado com a automação, pode reduzir o tempo médio de detecção (MTTD) e o tempo médio de resposta (MTTR). Ao detectar e responder às ameaças mais rapidamente, seu impacto pode ser reduzido.
  • Melhor contexto de ameaça. Ao integrar mais dados de uma gama maior de ferramentas e sistemas, as plataformas SOAR podem oferecer mais contexto, melhor análise e informações atualizadas sobre ameaças.
  • Gestão simplificada. As plataformas SOAR consolidam os painéis de diversos sistemas de segurança em uma única interface. Isso auxilia as equipes de segurança ao centralizar informações e o processamento de dados, simplificando o gerenciamento e economizando tempo.
  • Escalabilidade Dimensionar processos manuais demorados pode esgotar os funcionários e até mesmo ser impossível de acompanhar à medida que o volume de eventos de segurança aumenta. A orquestração, a automação e os fluxos de trabalho do SOAR podem atender às demandas de escalabilidade com mais facilidade.
  • Aumentando a produtividade dos analistas. A automatização de ameaças de nível inferior facilita centro de operações de segurança (SOC) responsabilidades das equipes, permitindo que elas priorizem tarefas de forma mais eficaz e respondam a ameaças que exigem intervenção humana mais rapidamente.
  • Simplificando as operações. Procedimentos e manuais padronizados que automatizam tarefas de nível inferior permitem que as equipes de segurança respondam a mais ameaças no mesmo período. Esses fluxos de trabalho automatizados também garantem que os mesmos esforços de remediação padronizados sejam aplicados em toda a organização, em todos os sistemas.
  • Relatórios e colaboração. Os relatórios e análises das plataformas SOAR consolidam informações rapidamente, permitindo melhores processos de gerenciamento de dados e melhores esforços de resposta para atualizar as políticas e programas de segurança existentes para uma segurança mais eficaz. O painel centralizado de uma plataforma SOAR também pode aprimorar o compartilhamento de informações entre diferentes equipes corporativas, aprimorando a comunicação e a colaboração.
  • Custos reduzidos. Em muitos casos, equipar analistas de segurança com ferramentas SOAR pode reduzir custos, em vez de executar manualmente todos os esforços de análise, detecção e resposta a ameaças.

Recomendações adicionais de segurança

SOAR não é uma tecnologia mágica, nem um sistema independente. Plataformas SOAR devem fazer parte de uma estratégia de segurança de defesa em profundidade, especialmente porque exigem a participação de outros sistemas de segurança para detectar ameaças com sucesso. É importante também ter em mente as recomendações da CyberHoot, listadas abaixo:

Comece a construir seu plano de cibersegurança robusto e com defesa em profundidade na CyberHoot.

Para saber mais sobre o SOAR, assista a este breve vídeo de 3 minutos:

Fontes: 

TechTarget

Leitura Adicional:

Termos relacionados:

Centro de Operações de Segurança (SOC)

Gerenciamento de Eventos e Incidentes de Segurança (SEIM)

O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser: 

Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".

Descubra como o CyberHoot pode proteger seu negócio.


Agende uma demonstração

Últimos Blogs

Fique por dentro das últimas novidades insights de segurança

Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...

Ler mais

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...

Ler mais

Phishing de consentimento OAuth: Proteja suas permissões, não apenas sua senha.

Phishing de consentimento OAuth: Proteja suas permissões, não apenas sua senha.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...

Ler mais

