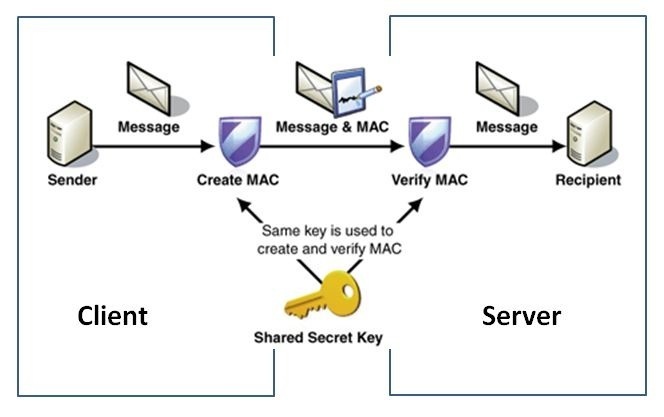
HMAC ( Hash-Based Message Authentication Code) é uma estratégia usada para verificar a integridade e a autenticidade de uma mensagem. Essa estratégia difere de outros métodos de autenticação por utilizar uma chave criptográfica juntamente com uma função hash . O algoritmo por trás do código de autenticação de mensagem baseado em hash é complexo devido à execução do hash duas vezes. Isso ajuda a resistir a formas de análise criptográfica e a proteger contra ameaças. Um código de autenticação de mensagem baseado em hash é considerado mais seguro do que outros códigos de autenticação de mensagem semelhantes, pois os dados transmitidos e a chave usada no processo são submetidos a hash separadamente.
Fontes: Techopedia , Mark Wolfe
Leitura complementar: Detalhes sobre a autenticação da API HMAC da Veracode
Termos relacionados: Autenticação , Criptografia , Hashing , Autenticação de dois fatores
PMEs e qualquer outro negócio devem habilitar a Autenticação HMAC sempre que possível. Assim como a autenticação de dois fatores, a autenticação HMAC aumentará a segurança de contas e mensagens. Se você é um Provedor de Serviços Gerenciados ou gerencia uma equipe de recursos de TI, certifique-se de que seus profissionais de TI saibam como implementar e usar a Autenticação HMAC.
Se você desenvolve software, considere usar a Autenticação HMAC para estabelecer uma comunicação segura entre os clientes que você desenvolve e os servidores aos quais eles se conectam. Certifique-se apenas de validar os algoritmos criptográficos subjacentes que você está usando.
https://www.youtube.com/watch?v=TcmLVilowb8
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

