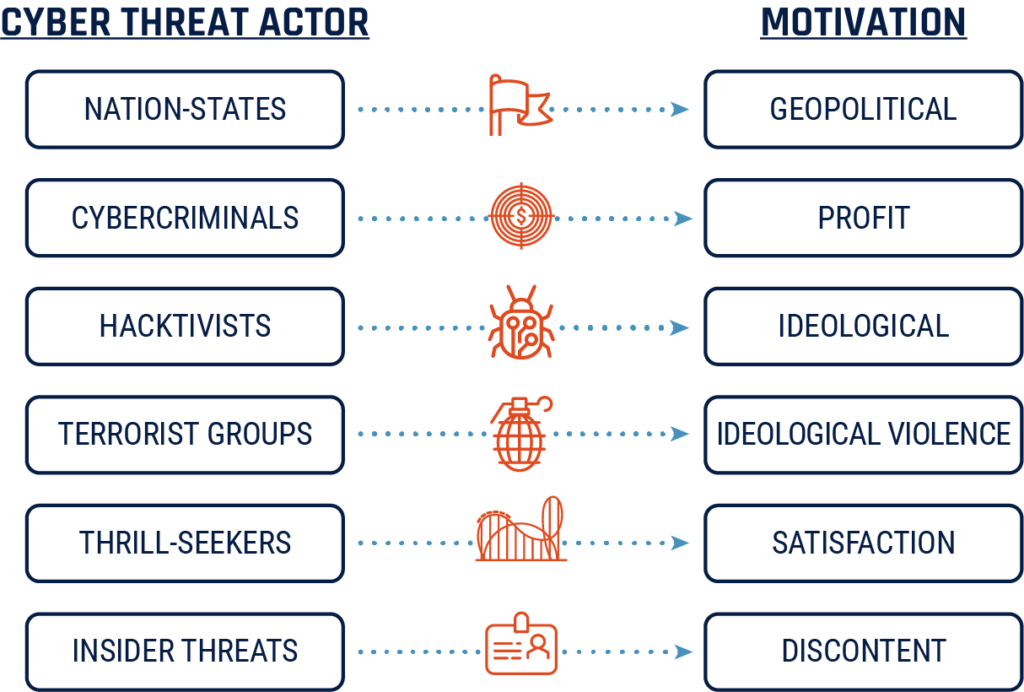
Um agente de ameaça é uma pessoa ou grupo que realiza ações maliciosas ou hostis que causam danos aos computadores, dispositivos, sistemas ou redes das vítimas. Os agentes de ameaça são categorizados em grupos com base em suas motivações e afiliações. A CyberHoot listou os cinco principais grupos de agentes de ameaça que enfrentamos online hoje:
Funcionários atuais ou antigos, contratados ou consultores que têm acesso às redes, sistemas ou dados de uma organização e podem ser divididos em dois grupos específicos:
Ameaças internas maliciosas exceder intencionalmente ou usar indevidamente seu acesso de uma maneira que afete negativamente a confidencialidade, integridade ou disponibilidade dos dados e/ou sistemas de informação da organização.
Ameaças internas acidentais causar danos involuntariamente aos sistemas de informação de sua organização por meio de suas ações, como clicar em links maliciosos em um e-mail de phishing, ou por inação, como não definir restrições de acesso a Informações Pessoais Não Públicas (NPPI) ou Informações Pessoais Identificáveis (PII)
Agentes de ameaças agressivos e bem financiados que têm como alvo redes do setor público e privado para comprometer, roubar, alterar ou destruir informações
Pode fazer parte de um aparelho estatal ou receber orientação, financiamento ou assistência técnica de um estado-nação
Os estados-nação têm sido usados indistintamente com Ameaça persistente avançada (APT) e representam um oponente formidável para se defender
Atores de ameaças motivados politicamente, socialmente ou ideologicamente que visam vítimas para publicidade ou para efetuar mudanças, o que pode resultar em eventos de alto perfil
Normalmente não são motivados por ganho financeiro ou roubo de propriedade intelectual, geralmente hackeando por uma causa. Organizações terroristas às vezes são incluídas no grupo hacktivista.
Hackers menos qualificados que normalmente compram suas ferramentas em mercados da dark web
Motivado pela notoriedade e mais incômodo do que destrutivo. Não motivado por ganho financeiro, mas pode levar a incidentes de segurança muito custosos.
A melhor maneira de se defender contra agentes de ameaças é simplesmente praticar boas práticas de segurança cibernética, juntamente com medidas técnicas adequadas. PMEs são frequentemente alvos dessas ameaças; os hackers sabem que empresas menores tendem a pensar que não correm risco de ataque, muitas vezes sem medidas de segurança cibernética em suas empresas. Para minimizar as chances de se tornar vítima de um ataque, siga as práticas recomendadas da CyberHoot:
Treine funcionários sobre noções básicas de segurança cibernética, ajudando-os a se tornarem mais conscientes das ameaças que enfrentam ao interagir online. (Phishing, Ataques de Engenharia Social)
Funcionários de teste de phish
Governar os funcionários com as políticas adequadas, seguindo as Diretrizes do NIST (WISP, Uso Aceitável, Política de Senha, etc.)
Empregue um gerenciador de senhas e exija isso em sua política de senhas
Habilite a autenticação de dois fatores sempre que possível
Trabalhe com sua equipe de TI ou fornecedores terceirizados para garantir que seus dados críticos sejam criptografados corretamente
Fique por dentro das últimas novidades insights de segurança
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.