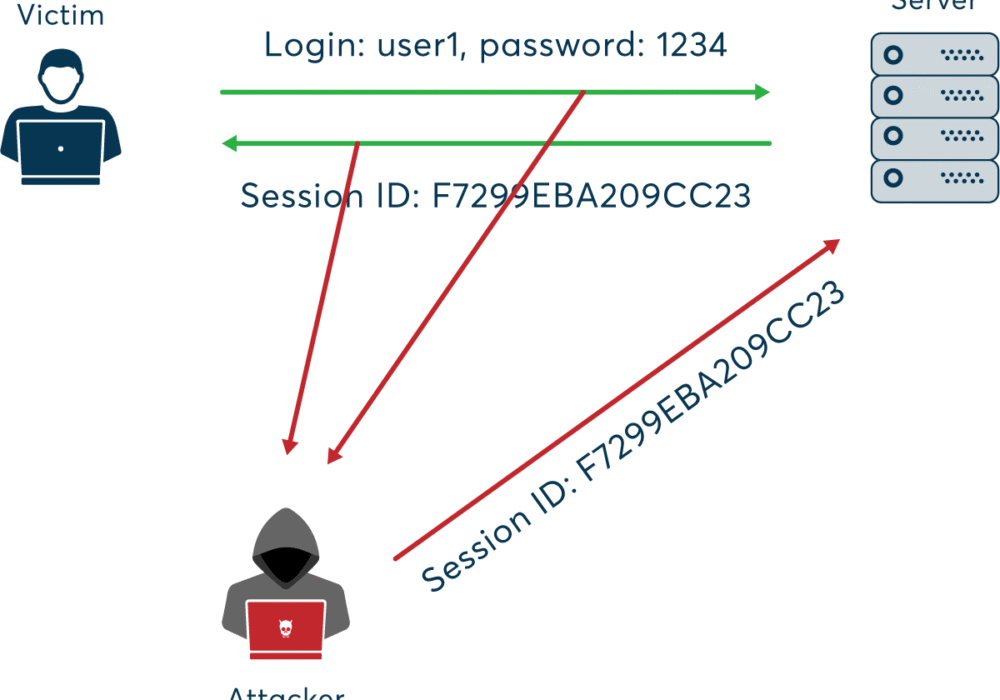
Um ataque de sequestro de sessão ocorre quando a sessão de um usuário é assumida por um invasor . Uma sessão normal começa quando você faz login em um serviço, por exemplo, seu aplicativo bancário, e termina quando você faz logout. O ataque de sequestro de sessão depende do conhecimento que o invasor tem do seu cookie de sessão, por isso também é chamado de "sequestro de cookie" ou "sequestro lateral de cookie". Embora qualquer sessão de computador possa ser sequestrada, o sequestro de sessão geralmente se aplica a sessões de navegador e aplicativos da web. Na maioria dos casos, quando você faz login em um aplicativo da web, o servidor define um cookie de sessão temporário em seu navegador para lembrar que você está conectado e autenticado. O HTTP é um protocolo sem estado e os cookies de sessão anexados a cada cabeçalho HTTP são a maneira mais comum de o servidor identificar seu navegador ou sua sessão atual.
Para realizar o sequestro de sessão, um invasor precisa saber ou ser capaz de prever o ID de sessão da vítima. Isso pode ser obtido roubando o cookie de sessão ou persuadindo o usuário a clicar em um link malicioso contendo um ID de sessão preparado. Em ambos os casos, após o usuário ser autenticado no servidor, o invasor pode sequestrar a sessão usando o mesmo ID de sessão para sua própria sessão do navegador. O servidor é então induzido a tratar a conexão do invasor como a sessão válida e autorizada do usuário original.
Fonte: NetSparker
Leitura Adicional:
Termos relacionados:
A melhor maneira de se defender contra um ataque de sequestro de sessão é educar seus funcionários e colaboradores sobre os riscos envolvidos no uso diário da internet e o que eles podem fazer para reduzir a probabilidade de uma violação de segurança. Esses ataques podem ser provocados por um usuário clicando em um link de phishing ou abrindo um anexo que permite ao hacker obter informações sobre a conexão do seu navegador. Ao educar seus funcionários sobre os perigos do phishing, juntamente com o uso dos módulos de Teste de Phish da CyberHoot, você pode reduzir significativamente a probabilidade de você ou sua empresa serem vítimas de um ataque como este.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.