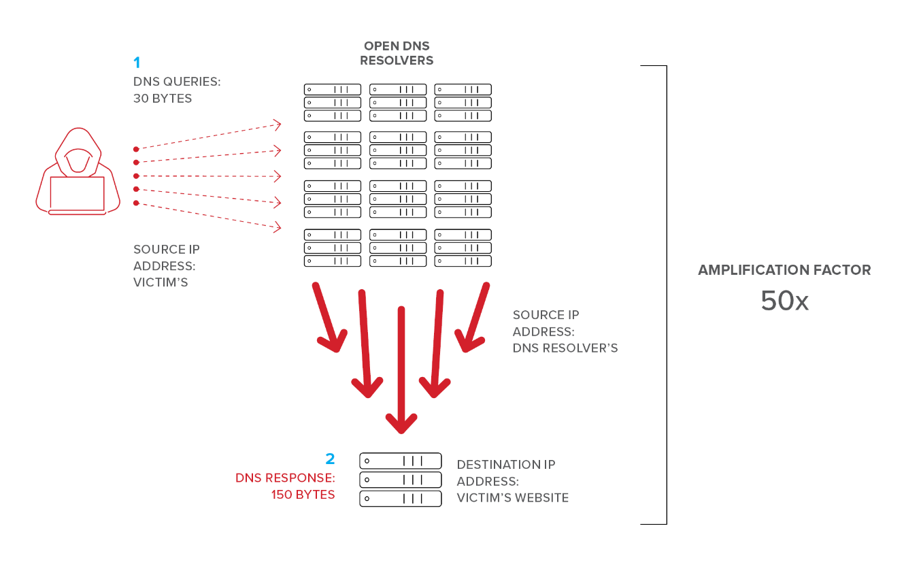
Um ataque de reflexão de DNS, também conhecido como ataque de amplificação de DNS, é uma forma de ataque de negação de serviço distribuído (DDoS) . Nesse ataque, hackers usam servidores DNS abertos para amplificar o tráfego de ataque em até 100 vezes o tráfego original. Essa forma de ataque DDoS pode transformar 100 MB de tráfego de requisição DNS em 10 Gbps de tráfego DDoS direcionado a um recurso online. Isso pode levar à interrupção do serviço para usuários legítimos do sistema ou site alvo.
O TCP requer um handshake de 3 vias. Isso impede que a maioria dos ataques TCP falsificados funcionem, pois a pilha TCP/IP pode enviar pacotes RST (reset) com eficiência para qualquer solicitação inesperada de handshake TCP. No entanto, o DNS normalmente não usa TCP para se comunicar devido à sobrecarga de estabelecer handshakes de 3 vias. O DNS valoriza a eficiência e a velocidade acima de tudo e, em vez disso, recorre ao UDP (Pacotes de Datagramas do Usuário). É por isso que funciona nesses ataques de amplificação de DNS... porque os pacotes UDP não exigem o handshake de 3 vias.
Em um ataque de reflexão, múltiplas requisições DNS falsificadas são enviadas para servidores DNS abertos na internet usando um IP de origem falsificado da máquina alvo. Os servidores DNS receptores enviam, obedientemente, os dados de resposta solicitados para o endereço de retorno IP de origem falsificado. Nesse ataque, os invasores inundam o servidor DNS com essas requisições alteradas, sobrecarregando a máquina alvo com tantos pacotes UDP que ela não consegue mais responder a consultas legítimas. Mas nem sempre. O tratamento de UDP é eficiente. Portanto, são necessárias muitas conexões falsificadas. Mas e se pudéssemos AMPLIFICAR o ataque de alguma forma?
É aqui que os hackers se tornam mais espertos. Eles transformam o ataque de reflexão de uma pequena resposta única dos servidores DNS para uma solicitação de todo o arquivo ZONE para um site DNS grande. É aqui que uma solicitação com 1 bytes de dados pode ser amplificada para forçar um servidor DNS a responder com 30 vezes mais dados nos pacotes de resposta.
Em ataques de amplificação e reflexão de DNS, hackers que controlam um pequeno número de sistemas de redes de bots podem amplificar seu tráfego de ataque em 100 vezes, criando uma avalanche de dados na máquina alvo e derrubando-a.
Espere. Isso pode ser difícil de engolir. Em 25 anos de cibersegurança, a CyberHoot não testemunhou muitos desses ataques DDOS contra PMEs. Ela não está listada entre os 20 principais ataques que a Verizon descreve em seu DBIR. Só porque é possível não significa que seja provável. Se você estiver sob um ataque DDOS como este, precisará contratar imediatamente um fornecedor de proteção DDOS da lista abaixo e implementar uma de suas soluções sob demanda. Será mais caro configurar em uma emergência, mas se você nunca for atacado, nunca precisará pagar.
Imperva | NetScout | Akamai | CloudFlare | Radware
Termos relacionados: Redes de bots, operadores de bots e mestres de bots , Ataque de Negação de Serviço Distribuído (DDoS)
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

