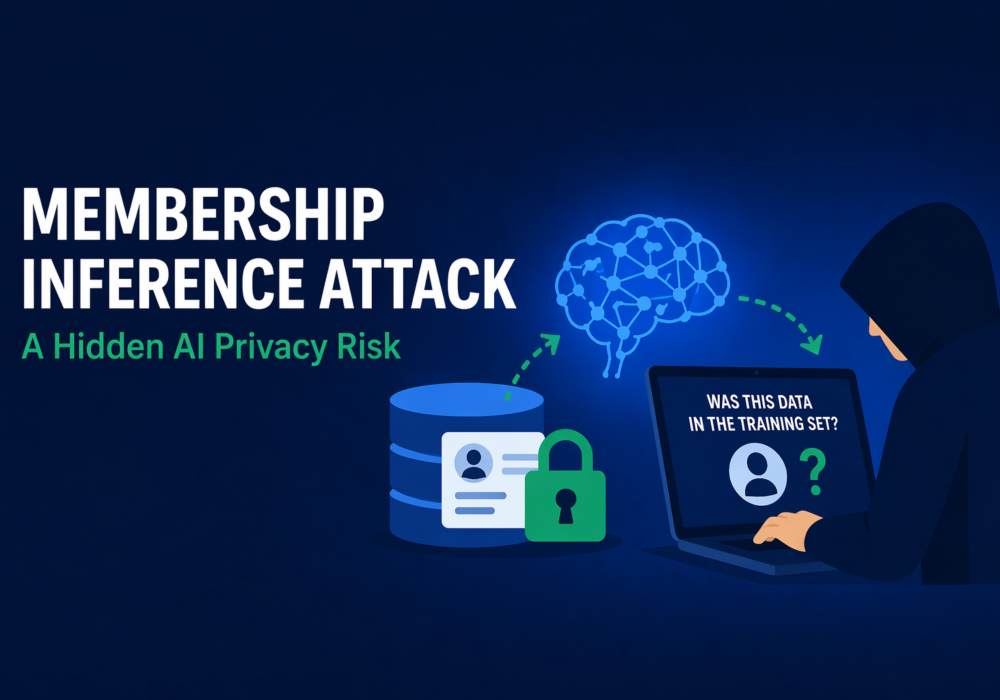
Um ataque de inferência de associação é um ataque à privacidade em aprendizado de máquina no qual um atacante tenta determinar se os dados, registros ou exemplos de uma pessoa específica foram incluídos no conjunto de dados de treinamento de um modelo de IA ou ML. O NIST o define como um ataque à privacidade de dados usado para determinar se uma amostra de dados fez parte do conjunto de treinamento de um modelo. A OWASP também o considera um risco de segurança em aprendizado de máquina, pois um modelo pode, às vezes, revelar pistas sobre os dados com os quais foi treinado.
Isso é importante porque, mesmo que o atacante não consiga ver os dados de treinamento originais diretamente, descobrir que o registro de uma pessoa foi incluído ainda pode expor informações confidenciais. Por exemplo, isso poderia revelar que alguém fazia parte de um conjunto de dados médicos, financeiros, jurídicos ou internos da empresa. As diretrizes de risco de IA do NIST destacam a inferência de associação como um dos riscos de segurança e privacidade que as organizações devem levar em consideração em sistemas de IA.
Para pequenas e médias empresas, um ataque de inferência de membros é um alerta de que o uso de ferramentas de IA ou modelos de aprendizado de máquina personalizados pode criar riscos à privacidade se dados sensíveis de clientes, funcionários ou da própria empresa forem usados para treinamento. Mesmo que o modelo pareça inofensivo à primeira vista, ele pode vazar informações sobre quem ou o que estava presente nos dados de treinamento.
Na prática, as PMEs devem compreender que:
Para provedores de serviços gerenciados (MSPs), ataques de inferência de associação são relevantes tanto internamente quanto em ambientes de clientes. Se um MSP cria, implementa, gerencia ou recomenda sistemas de IA treinados com dados confidenciais de clientes, existe o risco de que invasores testem se registros específicos foram incluídos nesse conjunto de treinamento. Como os MSPs geralmente atendem muitos clientes, práticas inadequadas de tratamento de dados de IA podem expor a privacidade de diversas organizações.
Na prática, os MSPs devem:
Um ataque de inferência de associação é uma tentativa de descobrir se dados específicos foram usados para treinar um modelo de IA. Para pequenas e médias empresas (PMEs), isso significa que dados privados de negócios, funcionários ou clientes podem ser expostos indiretamente. Para provedores de serviços gerenciados (MSPs), significa que os serviços de IA devem ser gerenciados com cuidado para que os dados do cliente não sejam expostos a riscos desnecessários à privacidade.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.