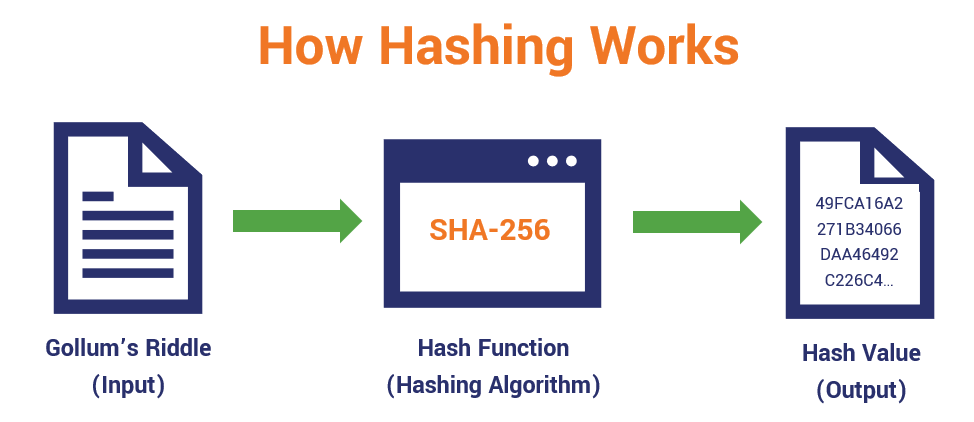
O hashing é o processo de traduzir uma entrada (uma chave) em um código de saída de comprimento uniforme. A chave de entrada pode ter comprimento fixo, como um número inteiro, ou comprimento variável, como um nome ou senha. A saída é um código hash usado para indexar uma tabela hash que contém os dados ou registros, ou ponteiros para eles.
As funções hash podem executar três (3) funções específicas:
Funções de hash fortes garantem duas coisas:
As tabelas hash criam uma lista onde todos os pares de valores são armazenados e acessados facilmente por meio de seu índice. O resultado é uma técnica para acessar valores-chave em uma tabela de banco de dados de maneira muito eficiente, além de um método para melhorar a segurança de um banco de dados por meio de criptografia.
Um dos usos mais importantes de algoritmos de hash ocorre em gerenciadores de senhas. Neste artigo, a Cyberhoot descreve como o armazenamento de senhas deve ser protegido com salt e hash para impedir que hackers consigam fazer engenharia reversa de uma senha a partir de sua entrada na tabela hash. Isso é feito usando a saída de uma função de hash como entrada para o próximo cálculo de hash, recursivamente, repetidas vezes. No caso de uma Senha Mestra, isso pode ser feito dezenas de milhares de vezes para fornecer a maior proteção possível ao proprietário da senha mestra. Quando os sites não aplicam funções de hash recursivas adequadas às nossas senhas, elas ficam disponíveis para hackers reutilizarem em ataques contra nós.
O que minha PME ou MSP deve fazer?
A criptografia e o hashing são importantes para pequenas e médias empresas (PMEs) e provedores de serviços gerenciados (MSPs) a fim de proteger a confidencialidade de informações críticas e sensíveis. PMEs/MSPs podem estar sujeitas a regulamentações como HIPAA ou PCI, que exigem que tipos específicos de dados (registros de saúde, informações PAN de cartões de crédito) sejam protegidos contra divulgação (proteção da confidencialidade).
A melhor estratégia para PMEs lidarem com tais requisitos é NÃO ter esses dados em sua posse. Por exemplo, as obrigações de conformidade com o PCI podem ser evitadas por meio de parcerias com serviços web online que realizam a autorização de crédito fora do seu site ou loja e simplesmente fornecem à PME/MSP um código de autorização.
A segunda melhor opção, nos casos em que uma PME/MSP precisa coletar e armazenar dados tão críticos e sensíveis, seria aconselhável realizar o hash recursivamente dos dados e, possivelmente, criptografá-los. Certifique-se apenas de proteger as chaves de descriptografia.
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Termo Relacionado:
Leitura complementar :
Como criar hashes de senhas com segurança
Fontes :
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler mais
De tempos em tempos, surge um malware com um truque tão inteligente que faz os pesquisadores de segurança pararem para pensar...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

