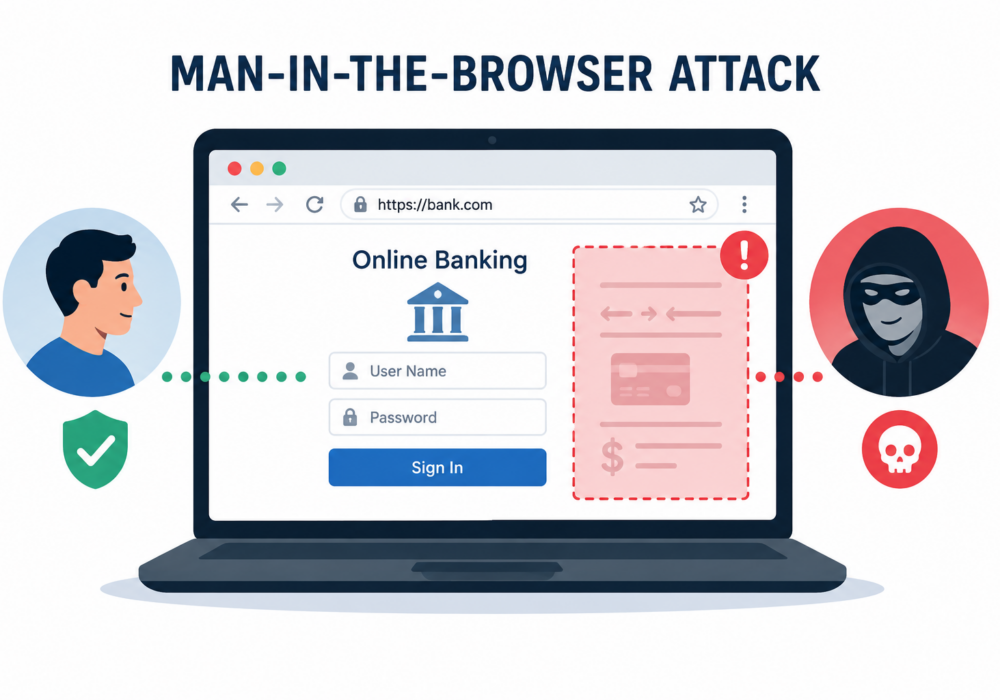
Um ataque Man-in-the-Browser (MitB) é um tipo de ataque cibernético no qual um software malicioso (malware) infecta o navegador web de um usuário e intercepta ou modifica secretamente informações à medida que são inseridas ou exibidas. Ao contrário dos ataques de phishing, que enganam os usuários para que revelem suas credenciais, um ataque MitB opera dentro do próprio navegador , permitindo que os atacantes manipulem transações mesmo depois que o usuário já tiver feito login com sucesso.
Como o navegador parece funcionar normalmente, as vítimas geralmente não têm qualquer indicação de que suas informações ou transações estão sendo alteradas.
Um ataque típico segue estes passos:
Como o ataque ocorre depois que a criptografia (HTTPS) já protegeu a conexão, as ferramentas tradicionais de segurança de rede geralmente não conseguem detectá-lo.
Os ataques do tipo "homem no navegador" geralmente têm como alvo:
Pequenas e médias empresas frequentemente realizam operações bancárias, folha de pagamento e pagamentos a fornecedores por meio de navegadores da web. Um ataque Man-in-the-Base bem-sucedido pode resultar em:
Como as PMEs geralmente não possuem monitoramento de segurança dedicado, esses ataques podem passar despercebidos até que os fundos sejam transferidos ou as contas comprometidas.
Os provedores de serviços gerenciados (MSPs) têm acesso privilegiado aos ambientes dos clientes, tornando as estações de trabalho dos administradores alvos atraentes.
Um ataque MitB bem-sucedido poderia permitir que os atacantes:
Como uma única conta de técnico comprometida pode afetar inúmeros clientes, proteger as sessões do navegador é essencial para a segurança de um MSP (provedor de serviços gerenciados).
As organizações podem reduzir seus riscos por meio de:
Embora seus nomes sejam semelhantes, esses ataques são diferentes:
| Homem no navegador | Man-in-the-Middle |
|---|---|
| O malware infecta o navegador da vítima. | O atacante intercepta o tráfego de rede. |
| Funciona dentro do navegador. | Opera entre o usuário e o servidor. |
| É possível modificar as transações após o login. | Captura ou altera comunicações em trânsito. |
| Frequentemente invisíveis para as ferramentas de segurança de rede. | Frequentemente atenuado por HTTPS e redes seguras |
Um ataque Man-in-the-Browser é uma forma sofisticada de malware que sequestra o navegador de um usuário para roubar credenciais, manipular transações e burlar as proteções de segurança tradicionais. Para pequenas e médias empresas (PMEs), isso pode levar a fraudes financeiras e comprometimento de contas. Para provedores de serviços gerenciados (MSPs), representa um risco ainda maior, pois navegadores de administradores comprometidos podem fornecer aos invasores acesso a múltiplos ambientes de clientes, tornando a proteção robusta de endpoints e a segurança do navegador essenciais.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.